TOP > FAQ> 法人版(Pro/MSP)関係
脆弱性管理機能(Attack Surface Management) CVE情報把握・制御
組織内端末に保存されているファイルがMITRE CVE情報に該当する脆弱なファイルを保有・起動処置された際に制御・記録する機能をPC Matic法人版は有しています。MITRE CVE情報は、MITREより、ほぼリアルタイムでPC Maticに反映されます。(NIST SP 800-40)
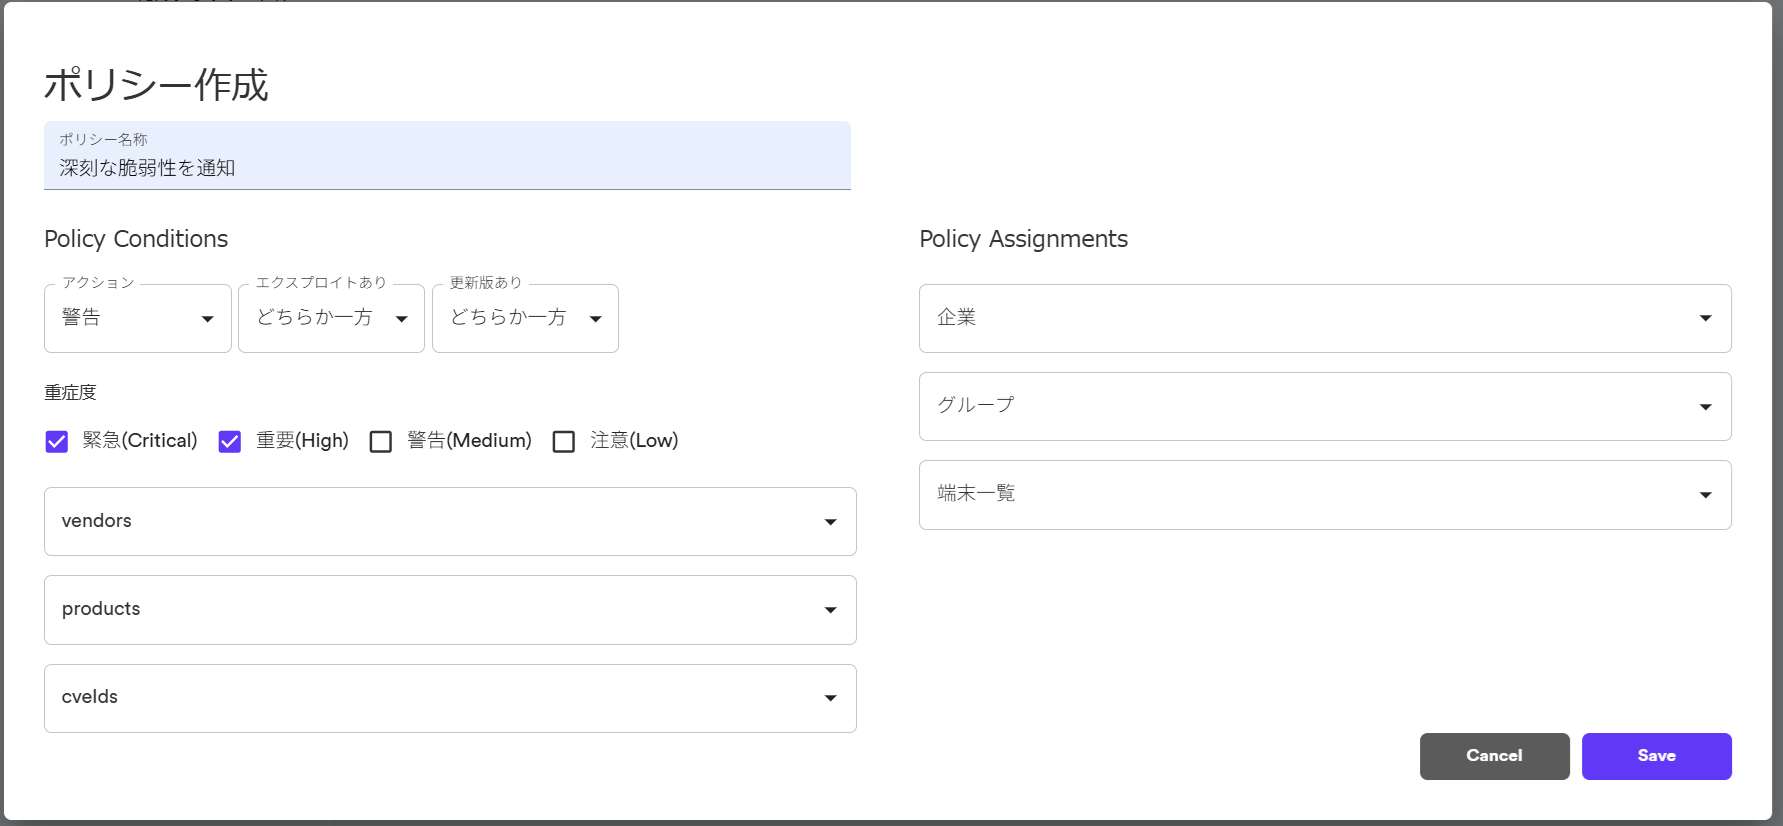
管理対象端末で脆弱性を含む実行ファイルが起動されようした際、どのような制御・通知を行うかルールを作成して頂けます。「ベンダー毎」「脆弱性深刻度」により、該当ファイルを「起動阻止」「管理者通知」し、適用範囲を「対象端末」や「組織」など詳細にポリシー設定が可能です。
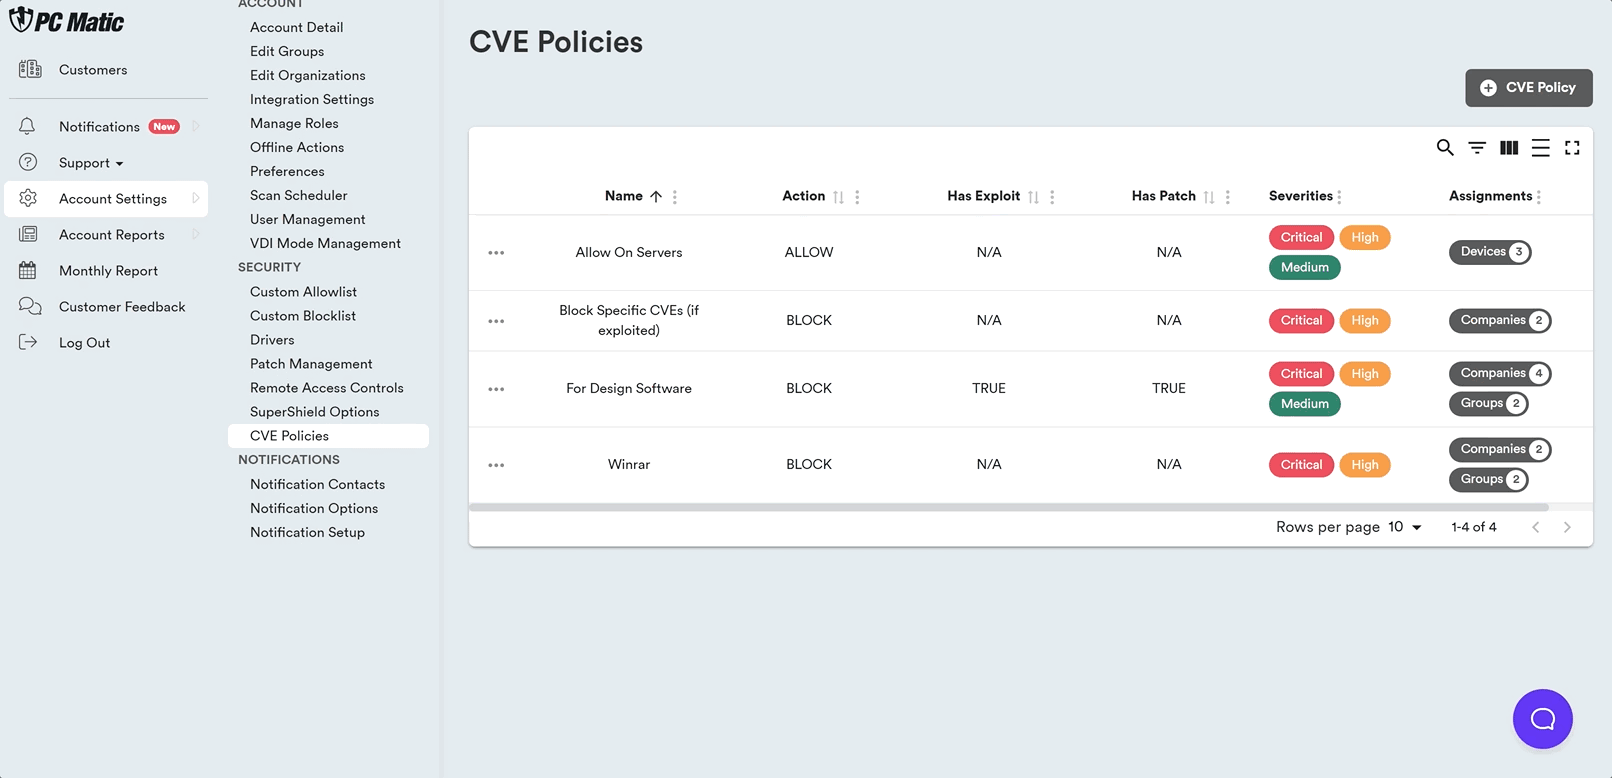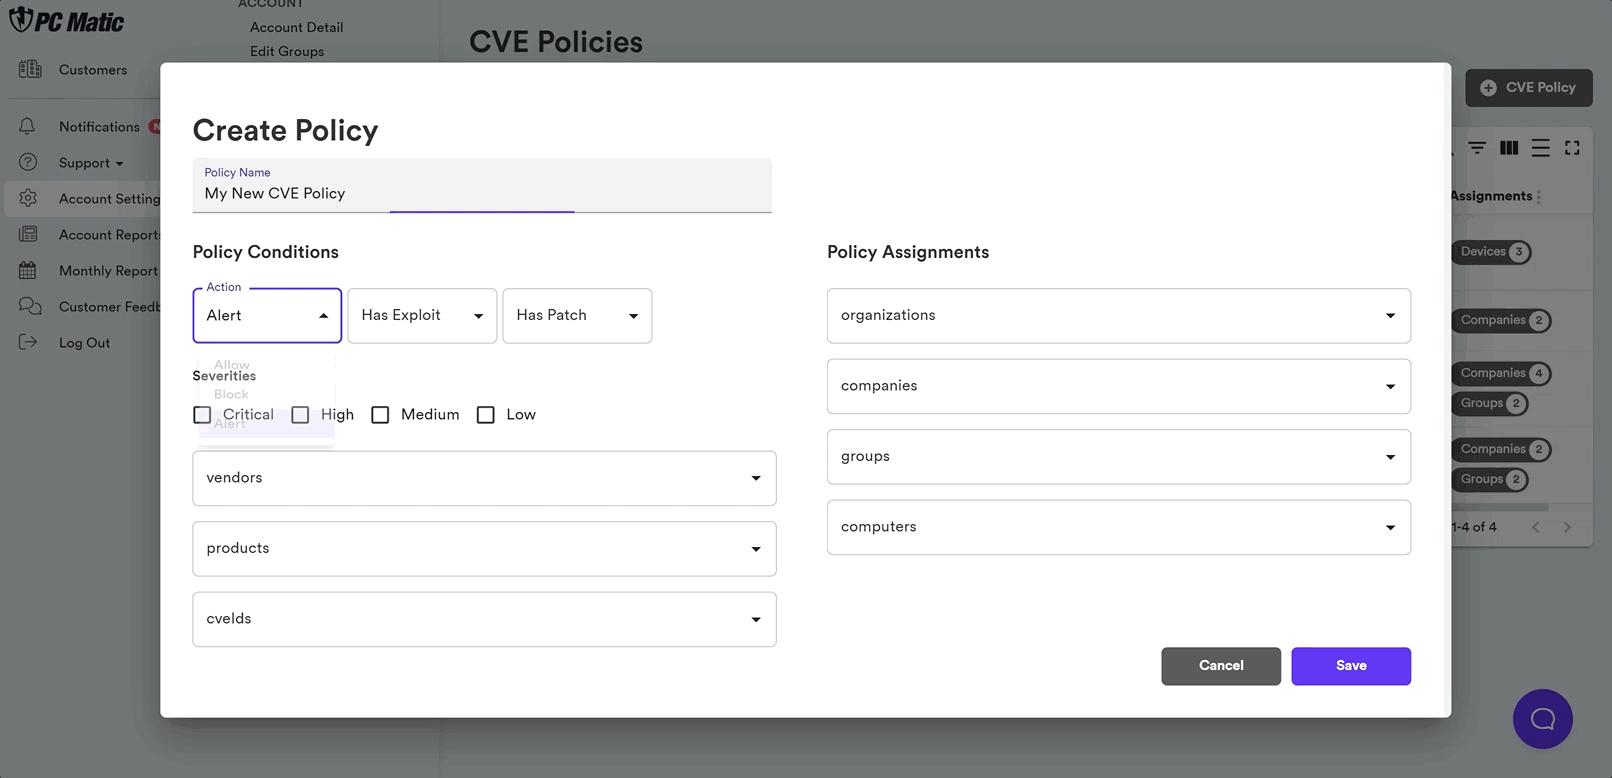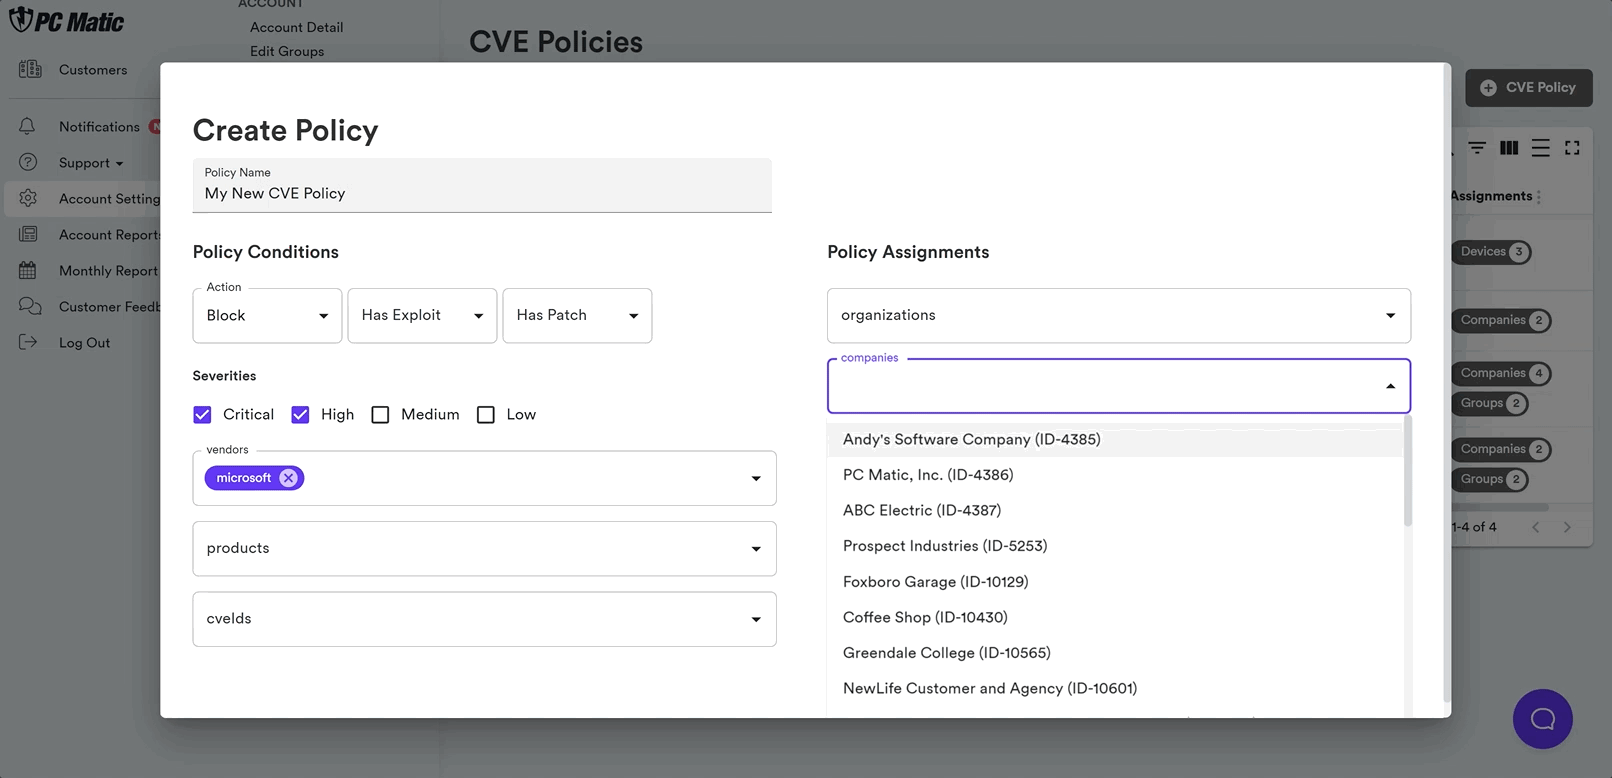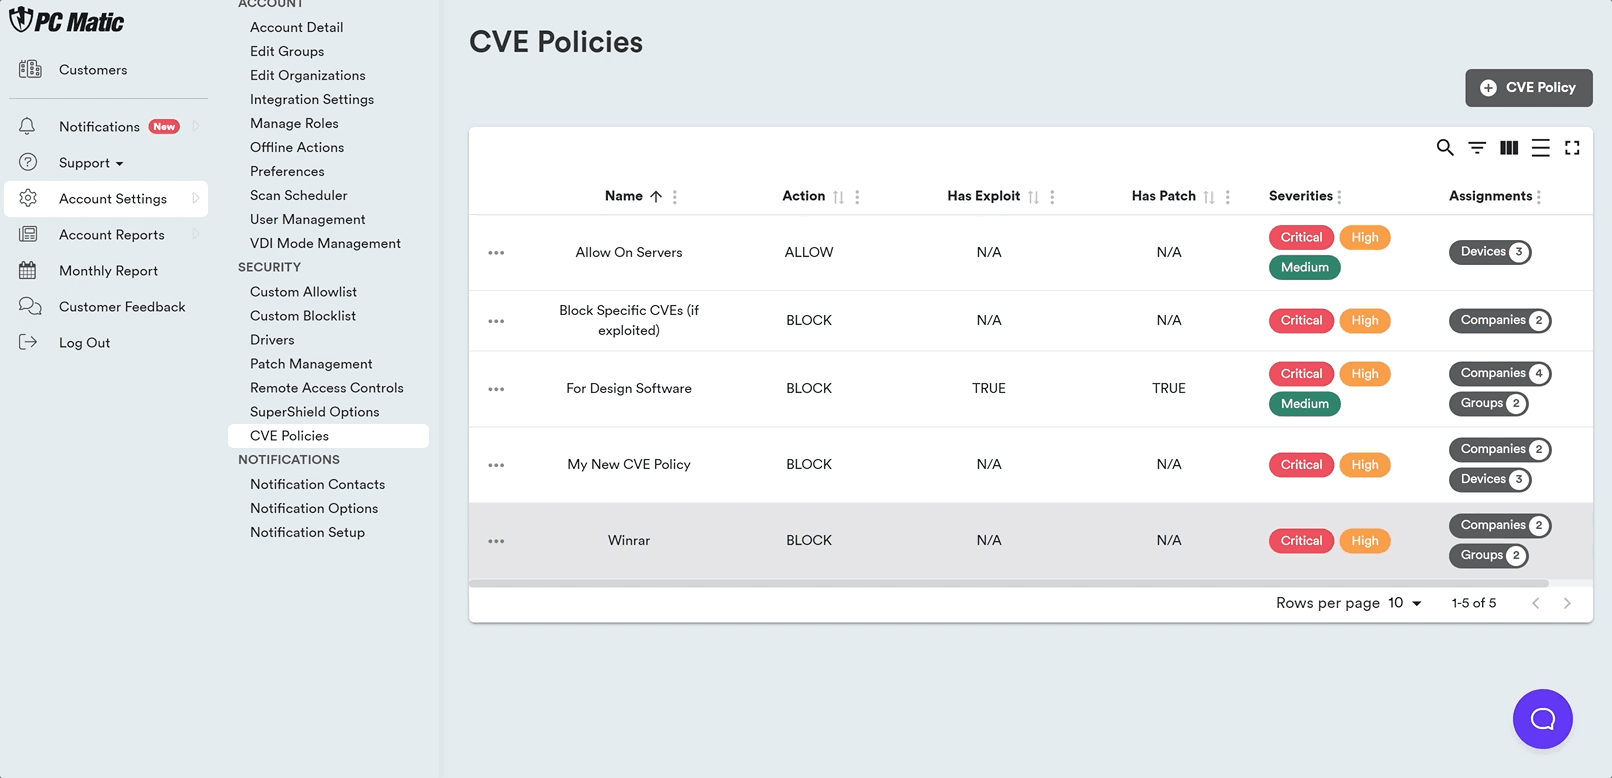
通知・起動阻止のポリシー設定例:
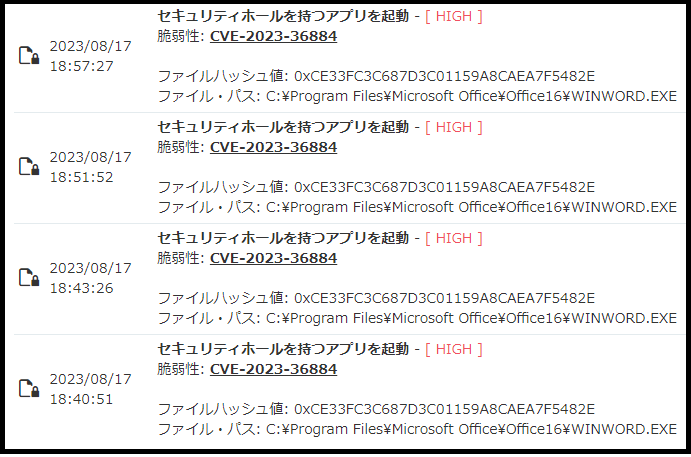
※管理画面は日本語化されています。以下は通知例:
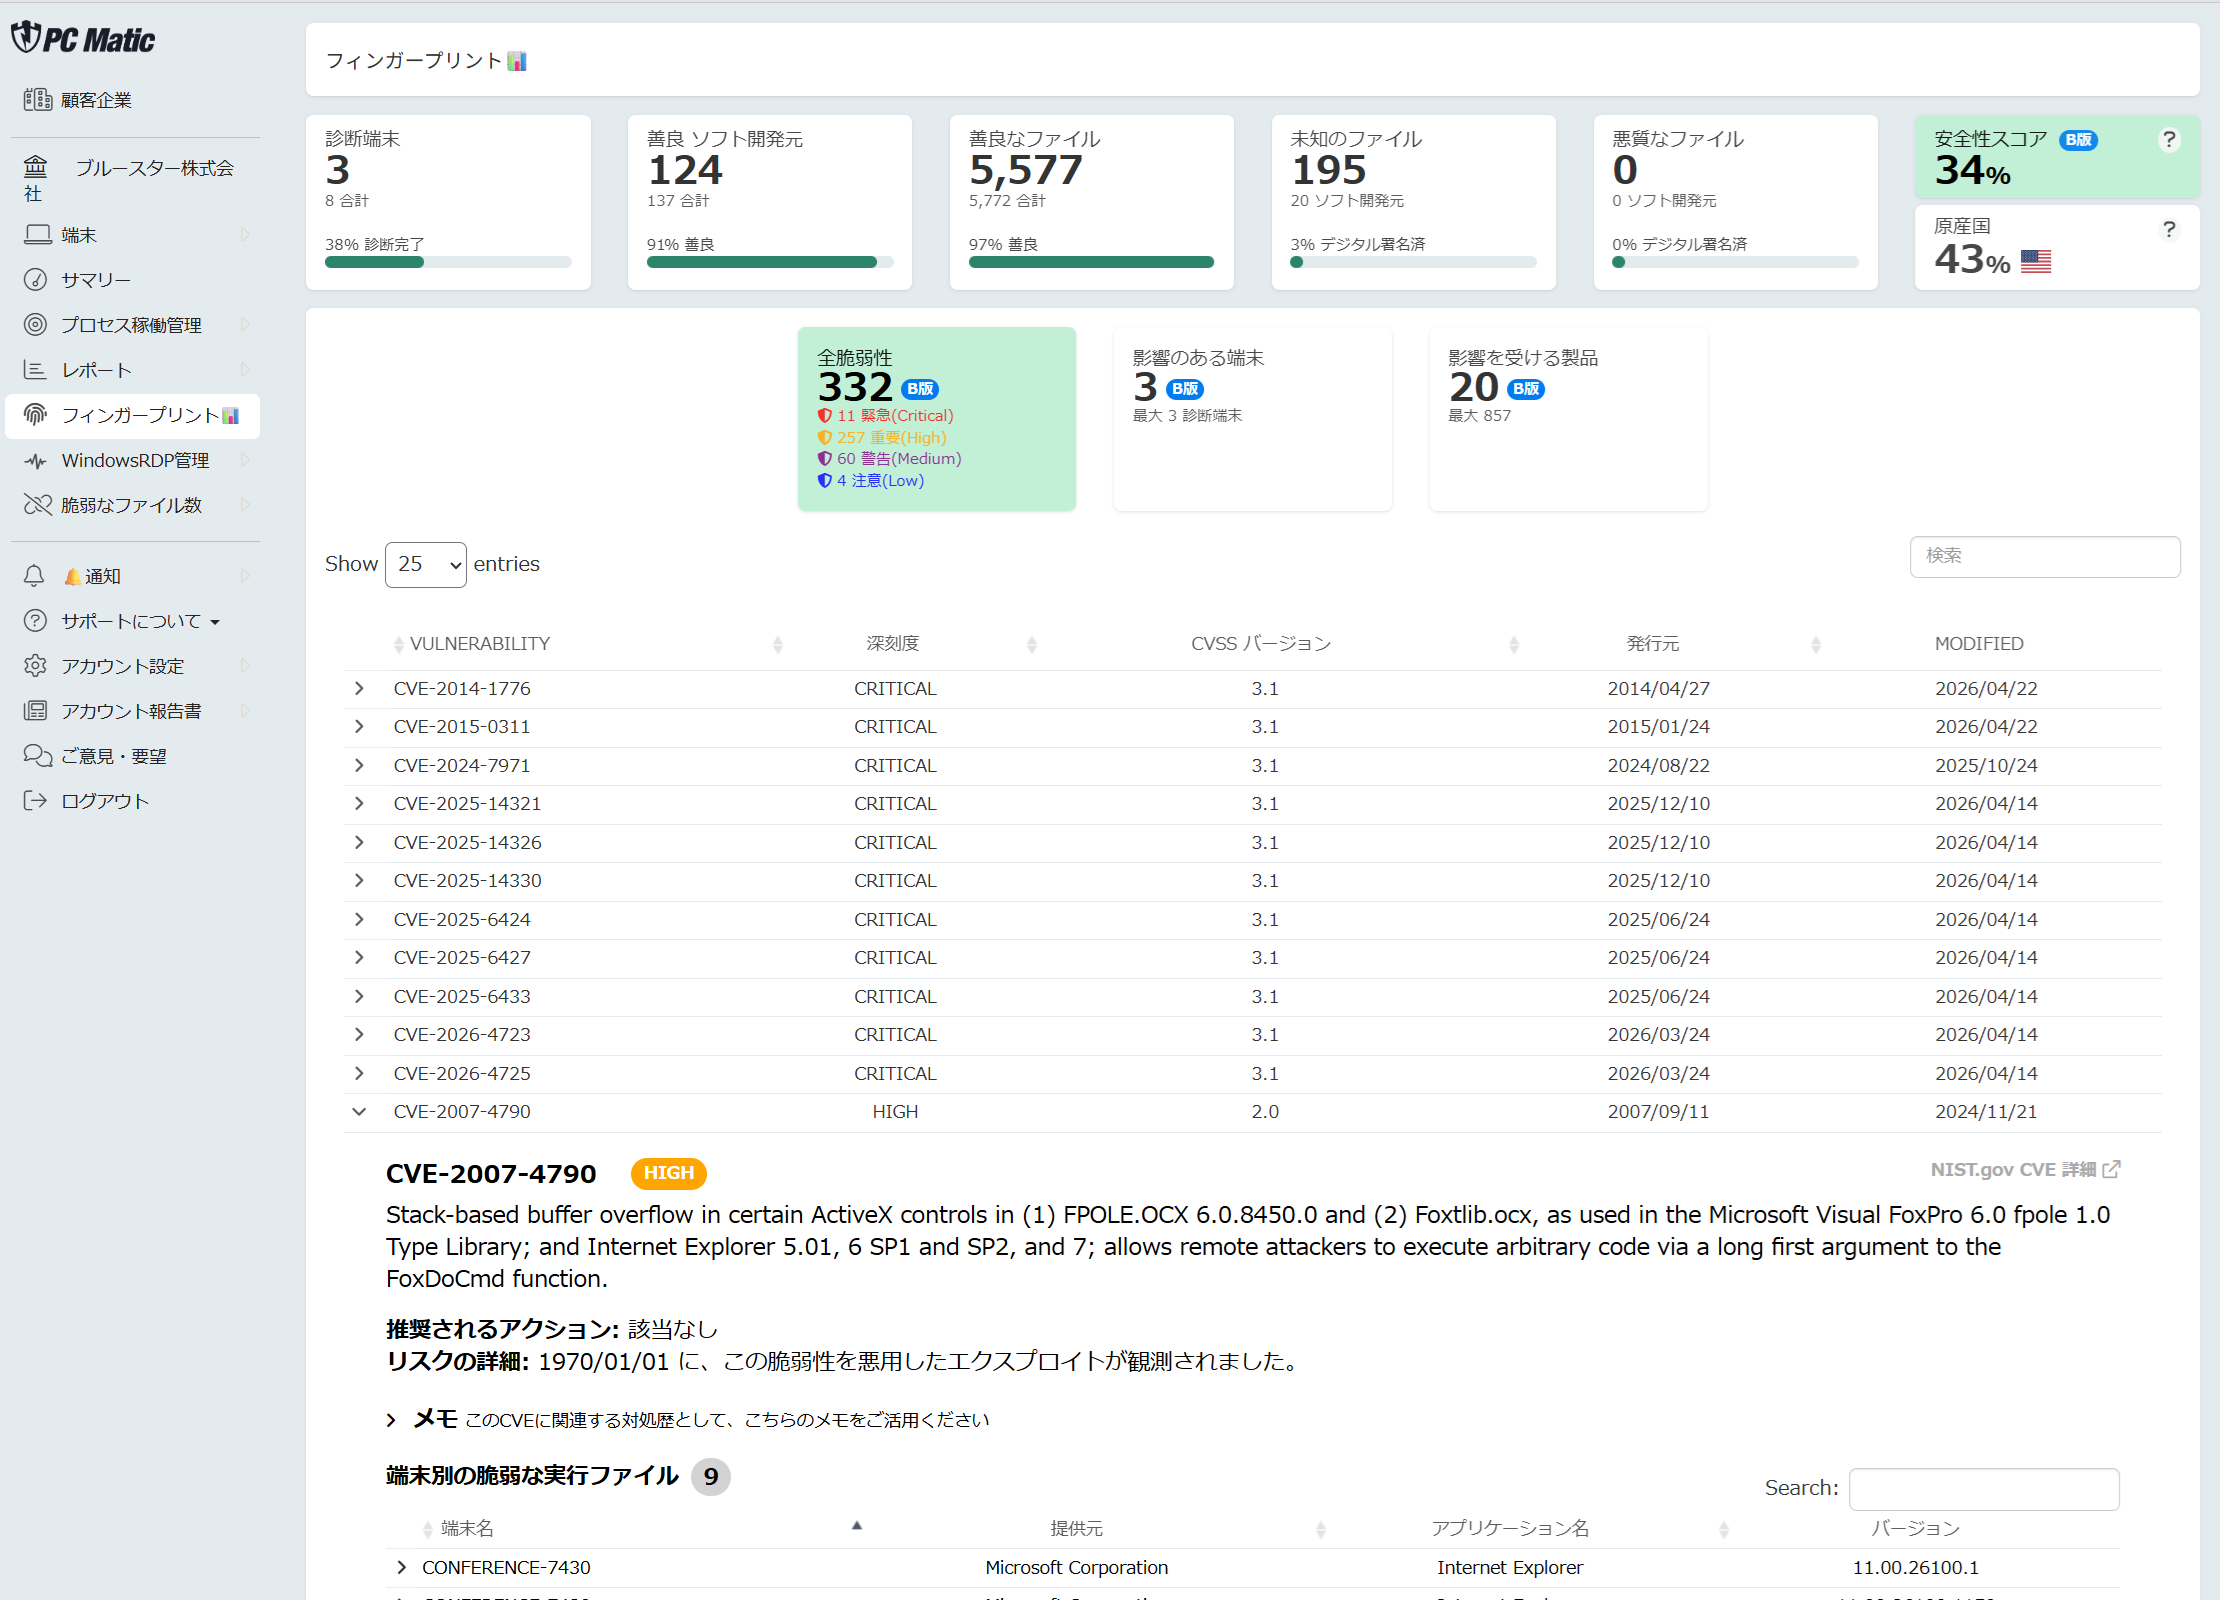
組織内の端末に格納されている脆弱性を含む実行ファイルの把握と対応策の提示が「フィンガープリント・ダッシュボード」-「安全性スコア」-「全脆弱性」をクリックすることで確認頂けます。
昨今のサイバー攻撃では、脆弱性がセキュリティホールとなり、悪意のある者から狙われやすくなっています。セキュリティホールを塞ぐことでアタック・サーフェス(攻撃対象領域)を極小化することが可能となる強力な機能です。
脆弱なアプリケーションは、PC Matic法人版がもつリモートツールのうち、「ファイルマネージャー」や「コマンドプロンプト」を利用することで遠隔にて適用させることが可能です。
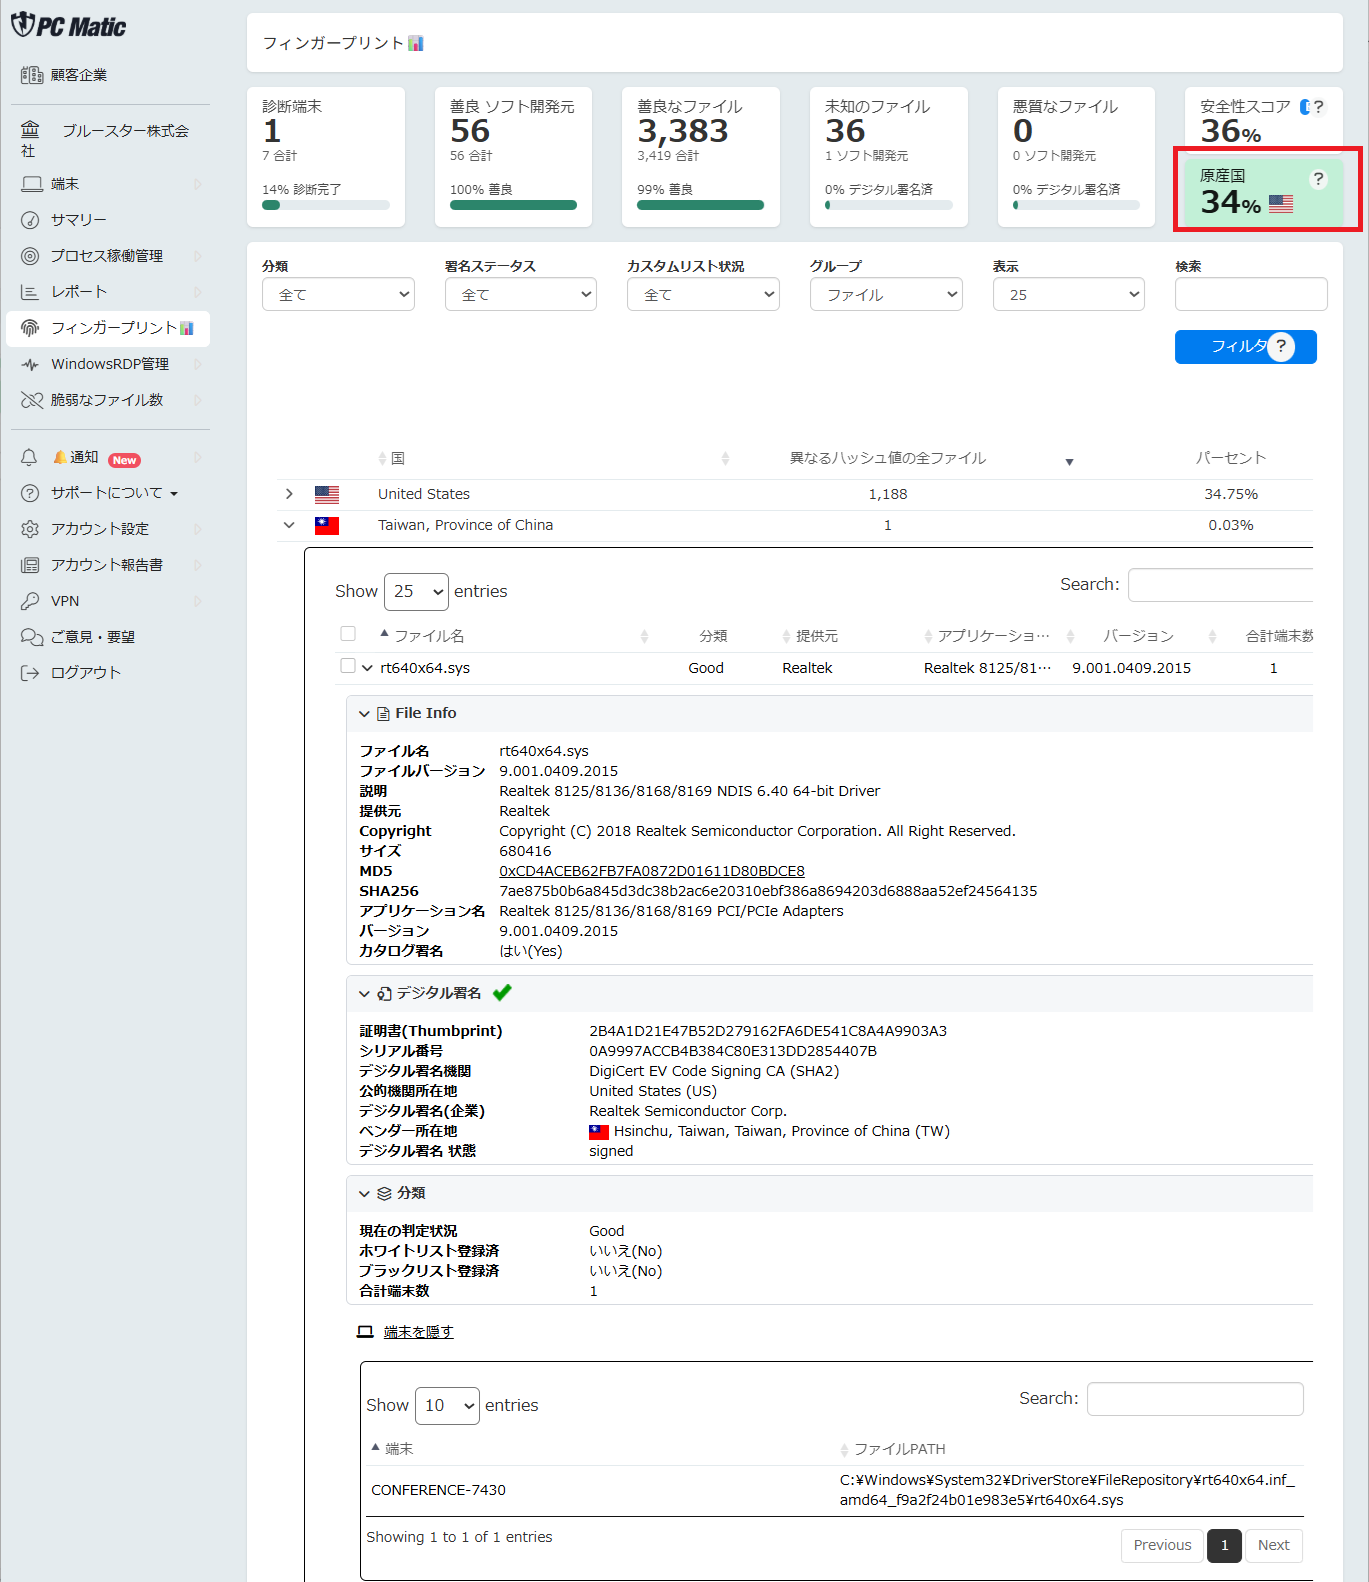
またダッシュボード右上の「原産国」を押すと、原産国別のリストが表示され脅威ハンティングに活用して頂けます。プルダウンしていく毎に詳細が表示され、格納されている端末およびディレクトリを把握できます。
日本と政治的対立関係にある国で開発されたRMMツール(TigerVNC等)やストレージ復旧ツールなどは、相手国の組織によって操作されるリスクがあるため、マルウェア判定されていなくても、利用を中止することを強くお勧めします。