境界型セキュリティが崩壊した今、悪意ある者は脆弱性情報を悪用して侵入を謀ります。
MITRE CVEに登録されているハッシュ値をもつアプリケーションの起動是非・通知やログ記録を通じ、脆弱性対策を強化することができます。
組織の端末内に格納されているMITRE CVEに該当する実行ファイルを洗い出す機能を実装し、攻撃面の検出を助けます。

フィンガープリント診断を行うことで悪意のある者から狙われやすい、脆弱なアプリケーションを検出します。
利用者は脆弱性情報(セキュリティ上の欠陥の情報)を定期的に確認したり、悪意ある攻撃を心配する必要から開放されます。

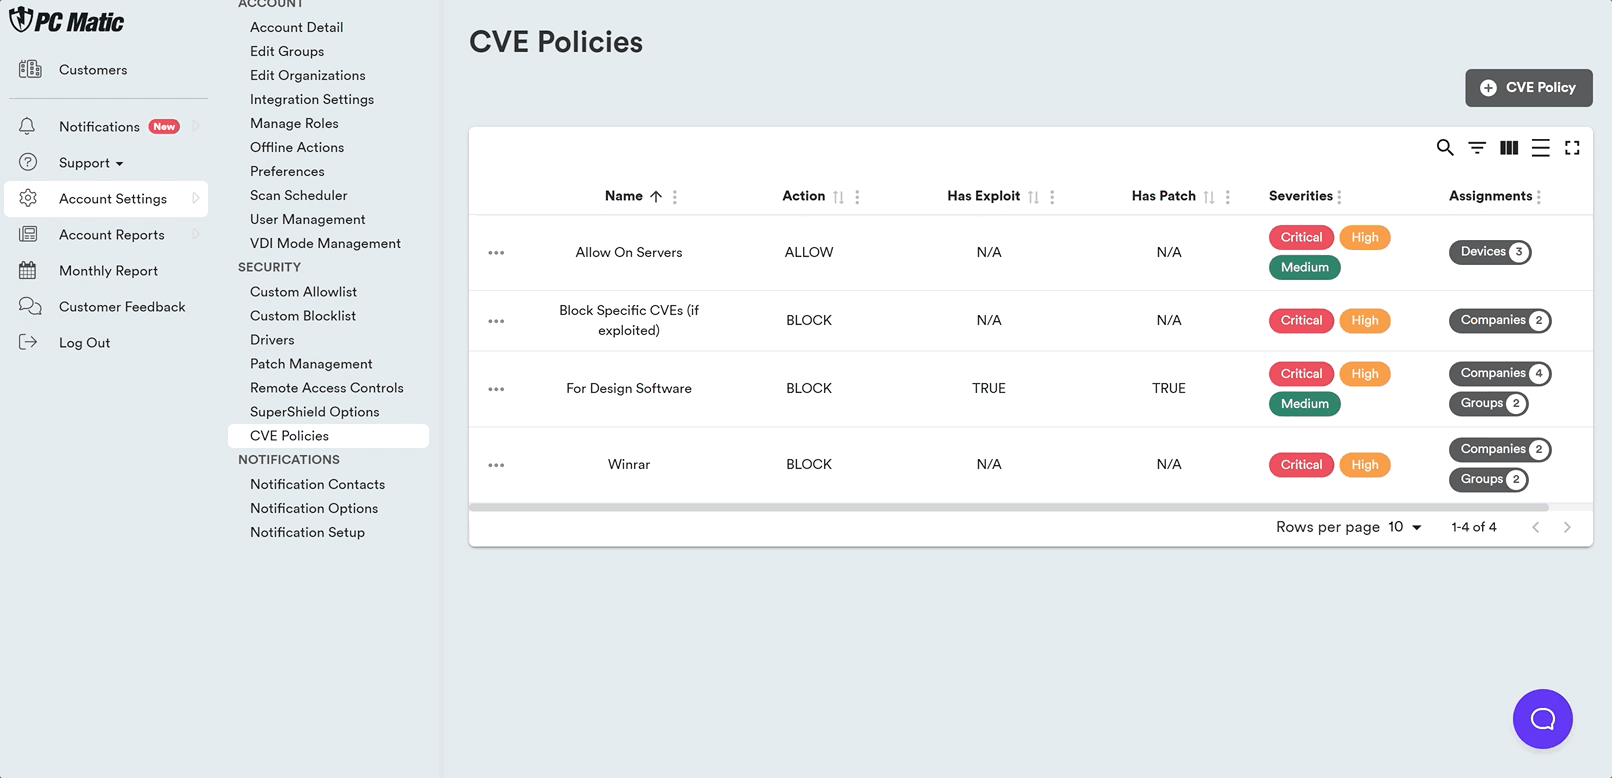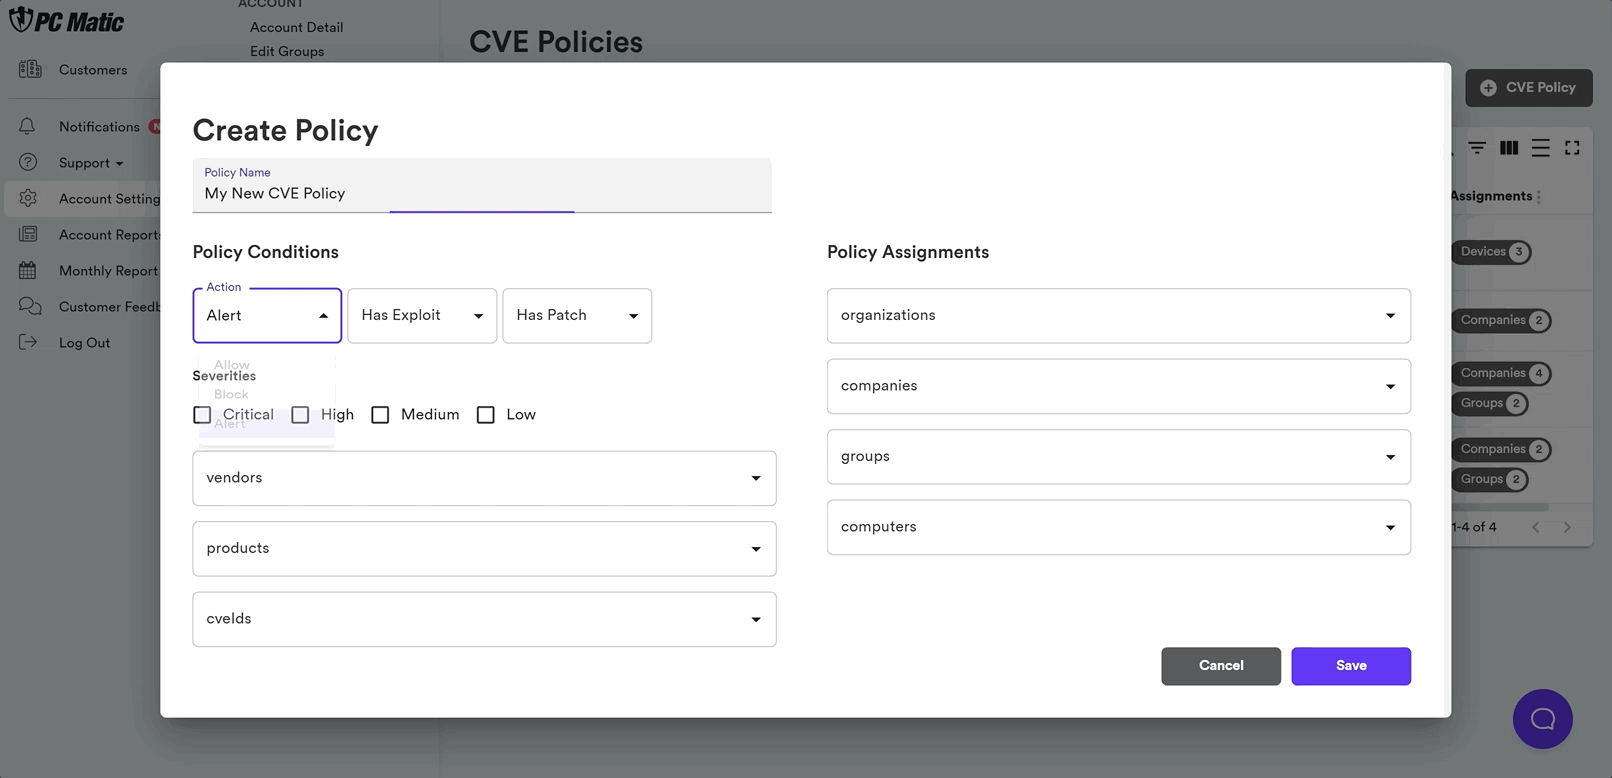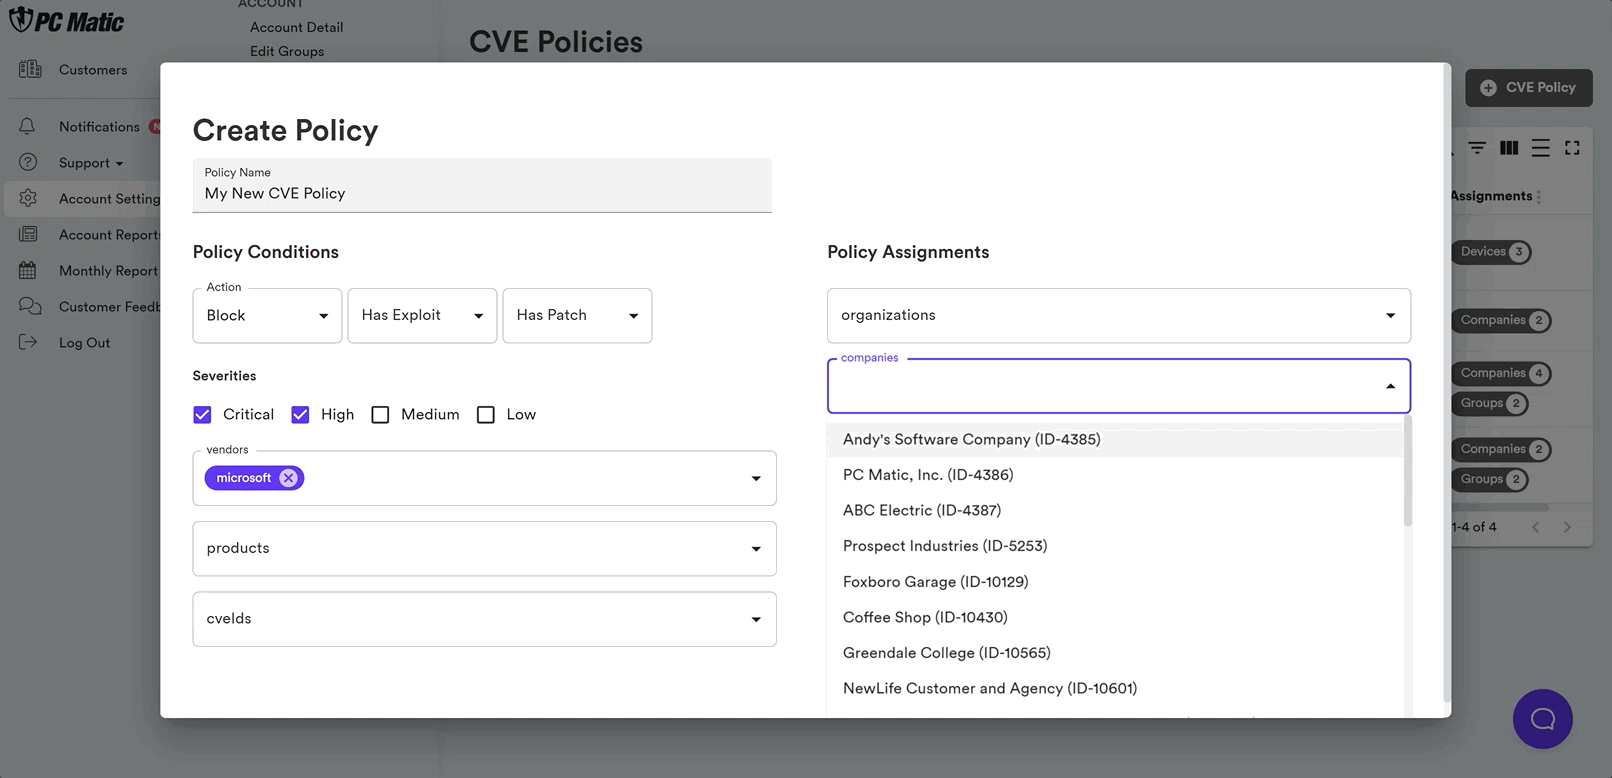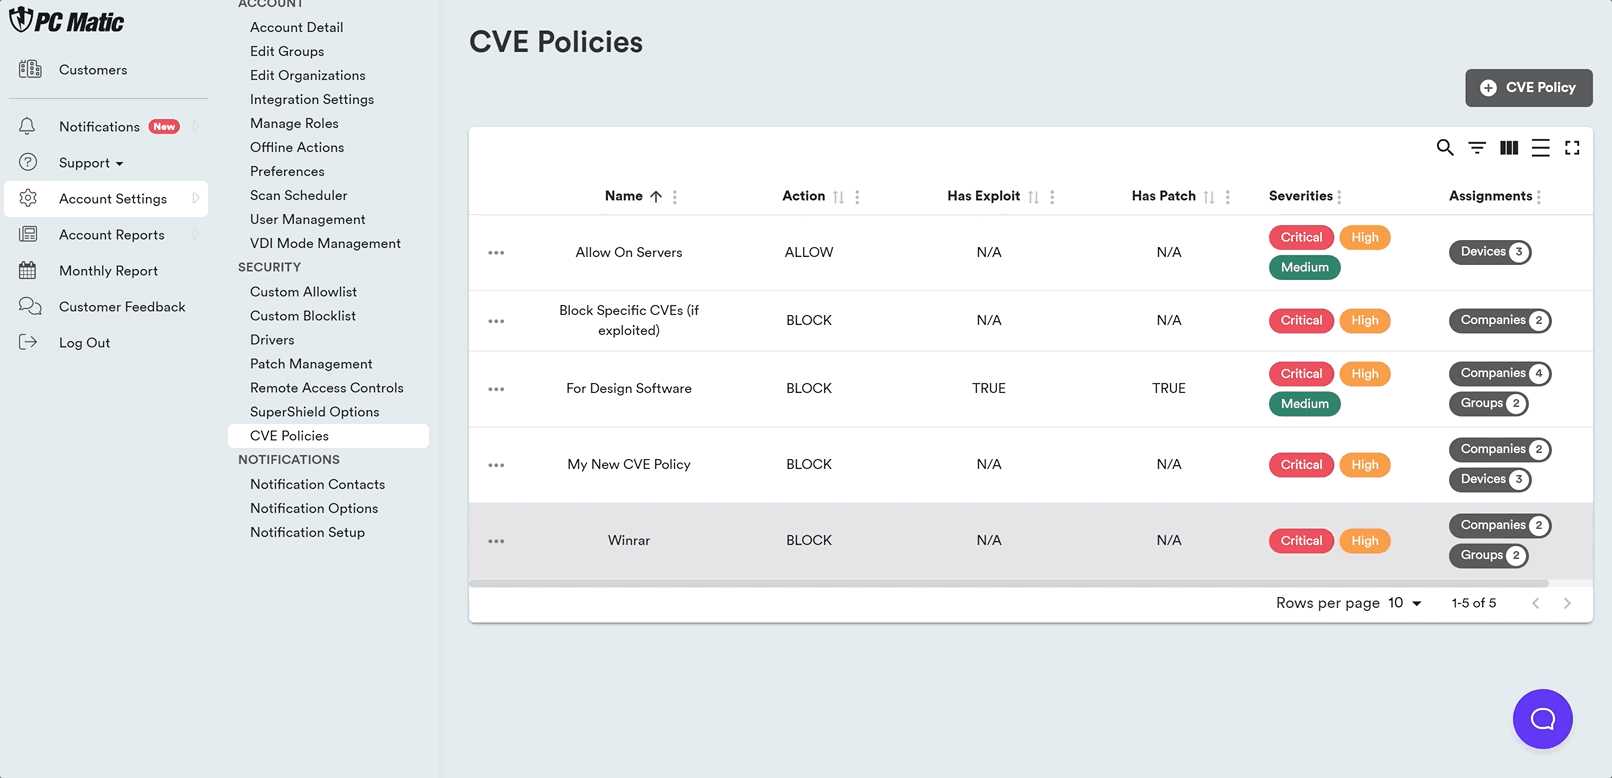
以下の項目にてポリシー設定が可能で、該当するファイルを「起動時に端末利用者へ通知」や「起動阻止」が可能です。

以下のリモートツールを用いて、管理者が脆弱なアプリケーションの遠隔更新を実施できます。
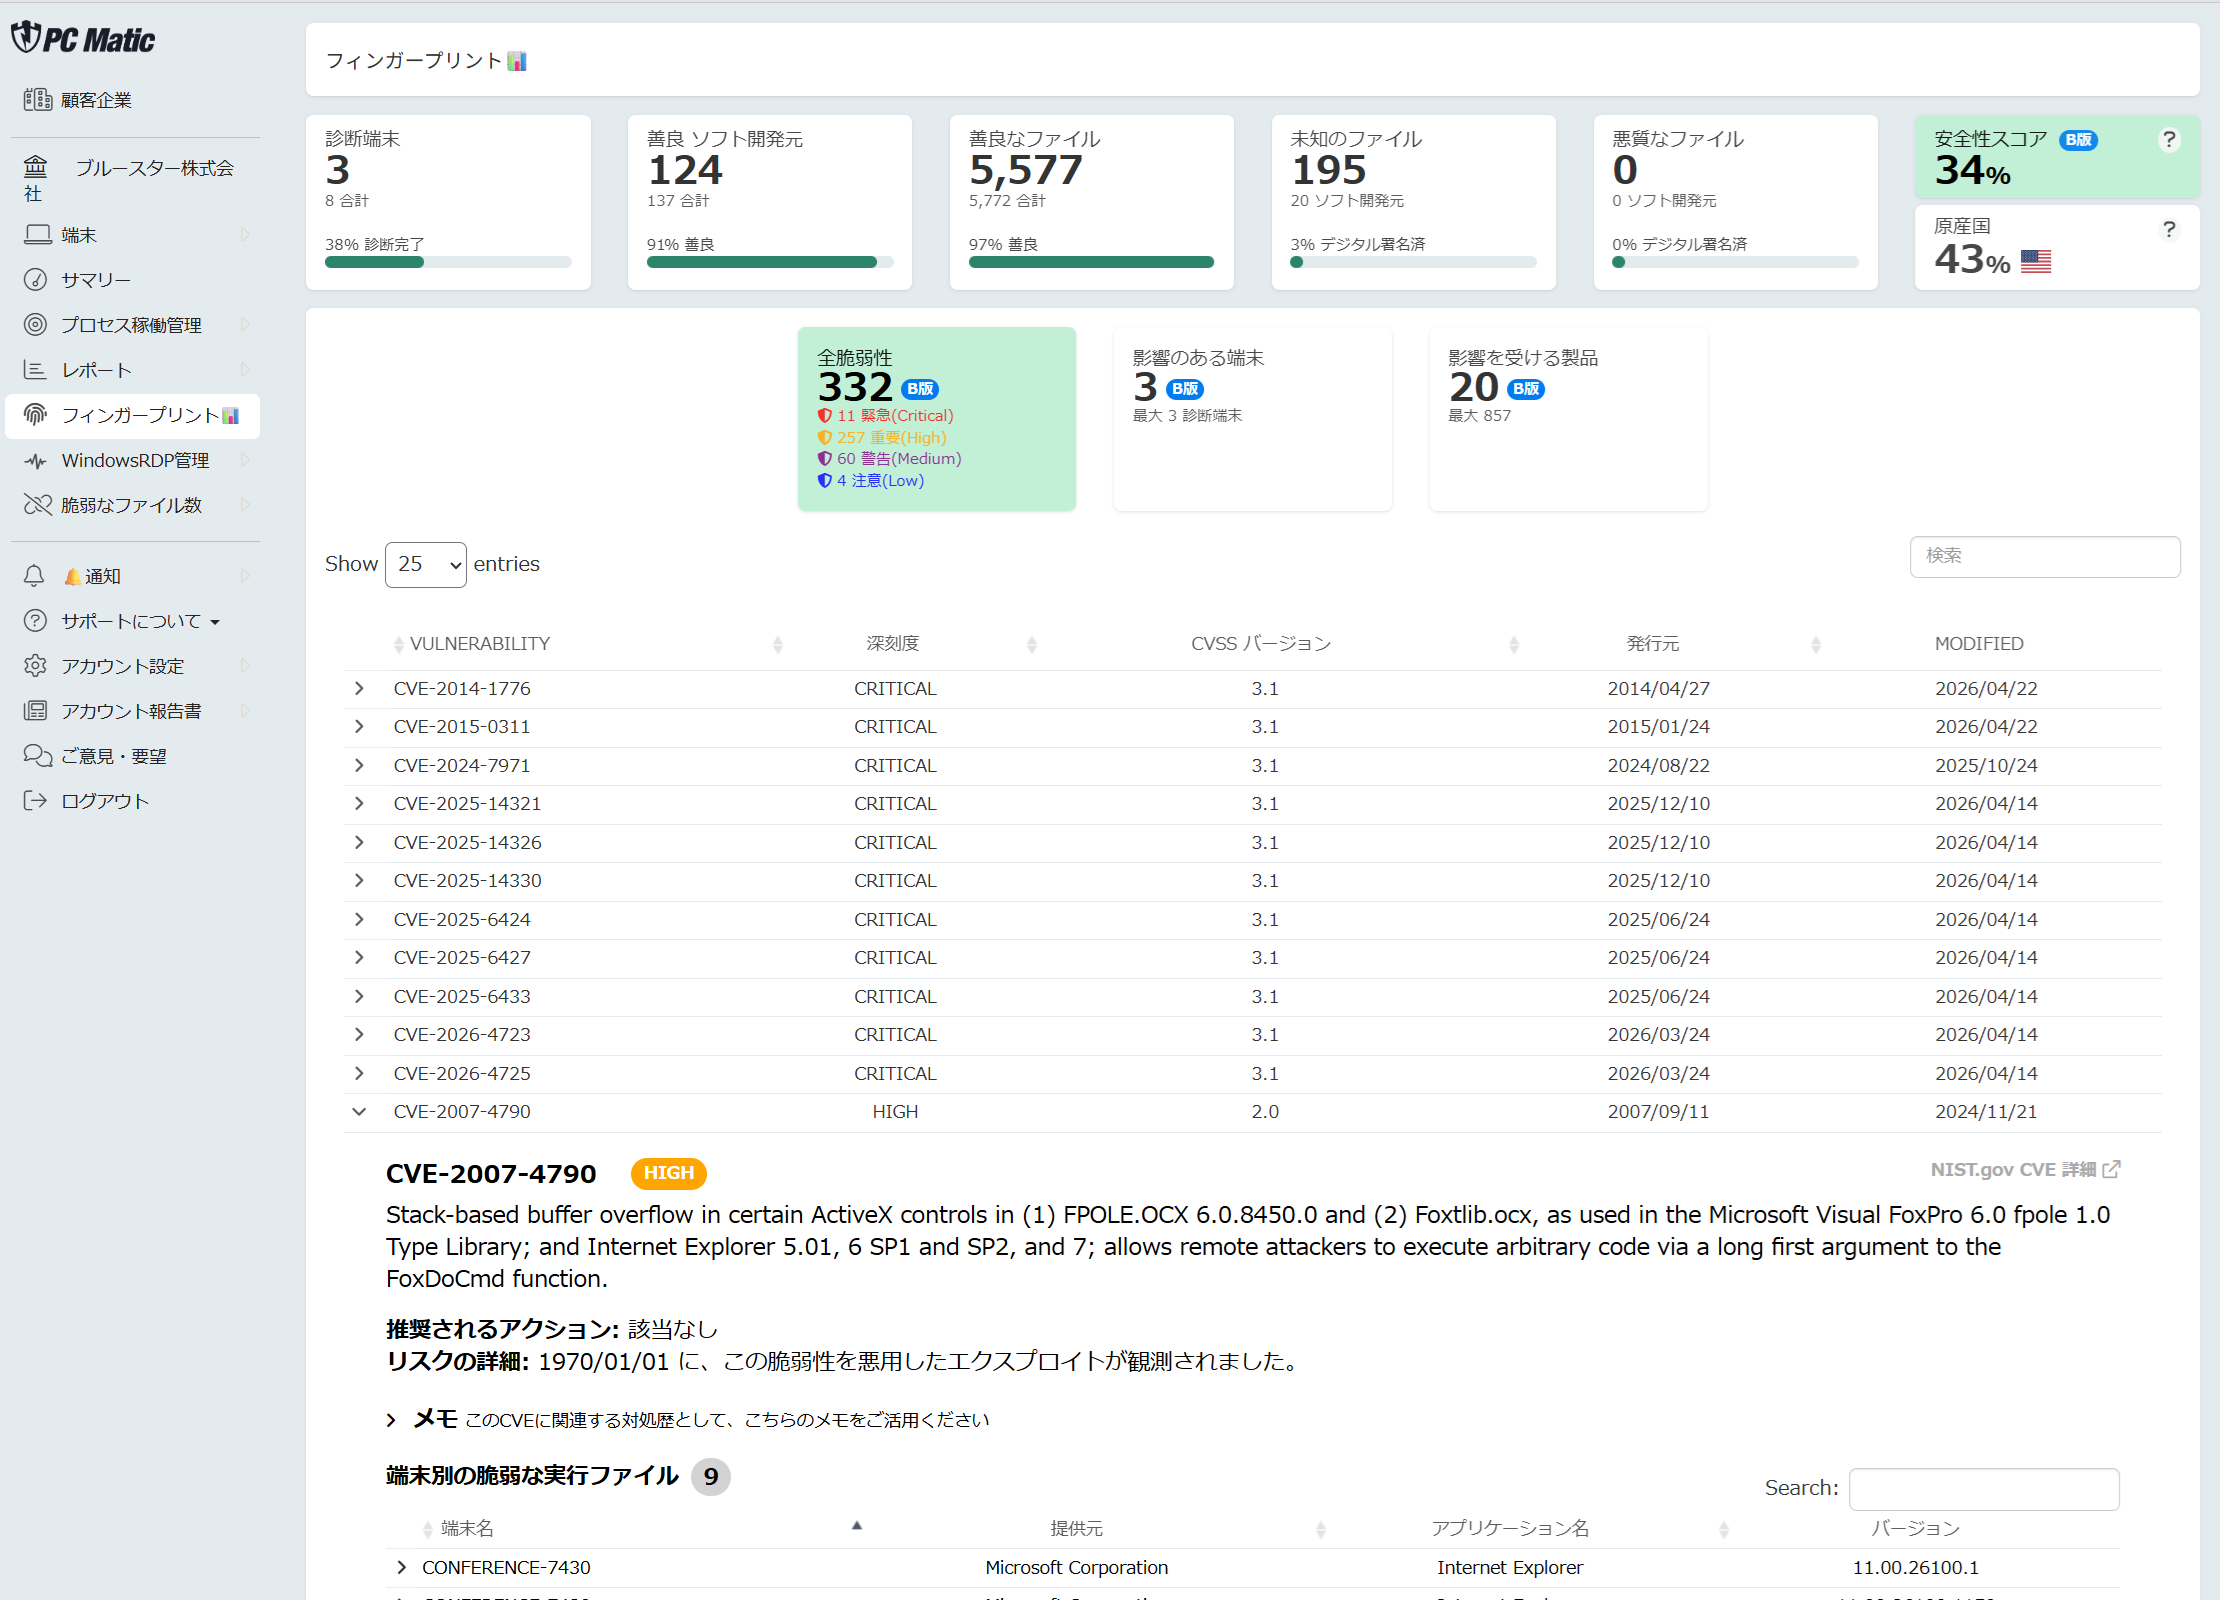
MITRE社より自動的に最新のCVE情報が取得され、管理ポータルより組織や端末毎に脆弱なファイルに対するルールを深刻度に応じて設定でき、該当実行ファイルの起動制御や通知設定を行えます。管理者は、脆弱性情報に対して気を張る必要性から解放されます。(画面の日本語対応済)
深刻度合いや組織別に管理ポータルやメールで通知設定や起動制御が可能
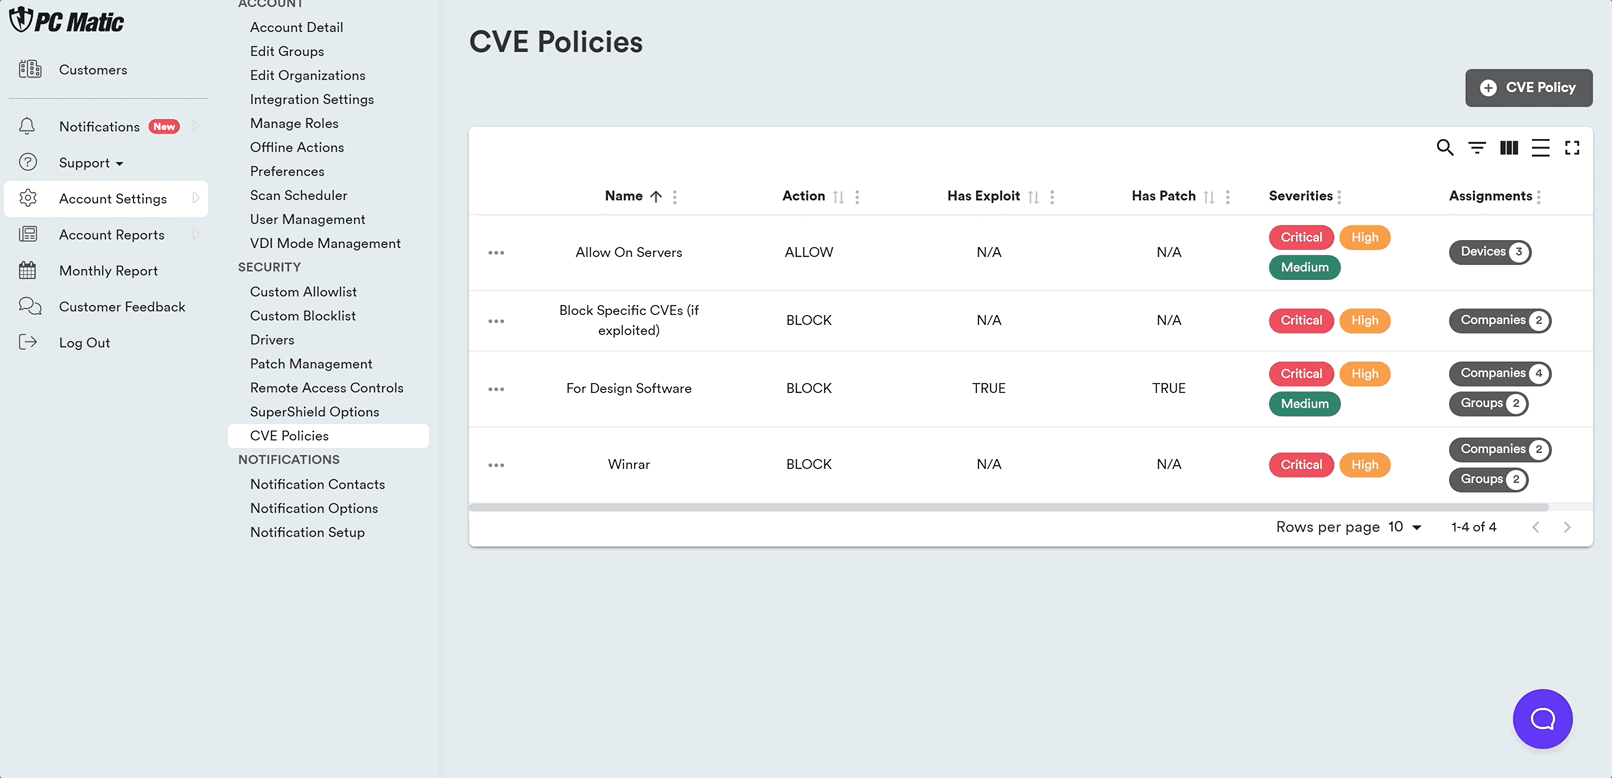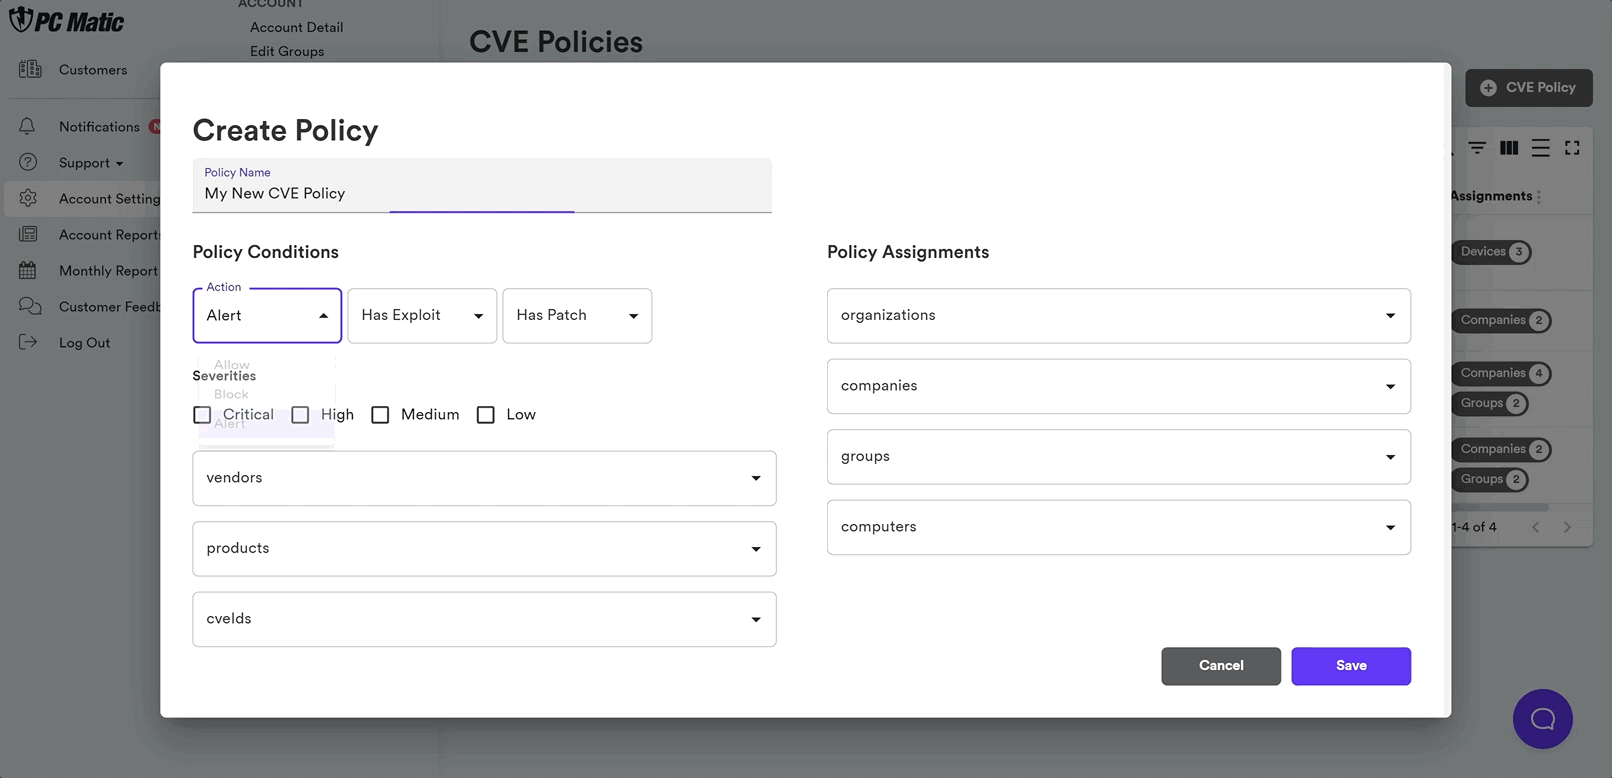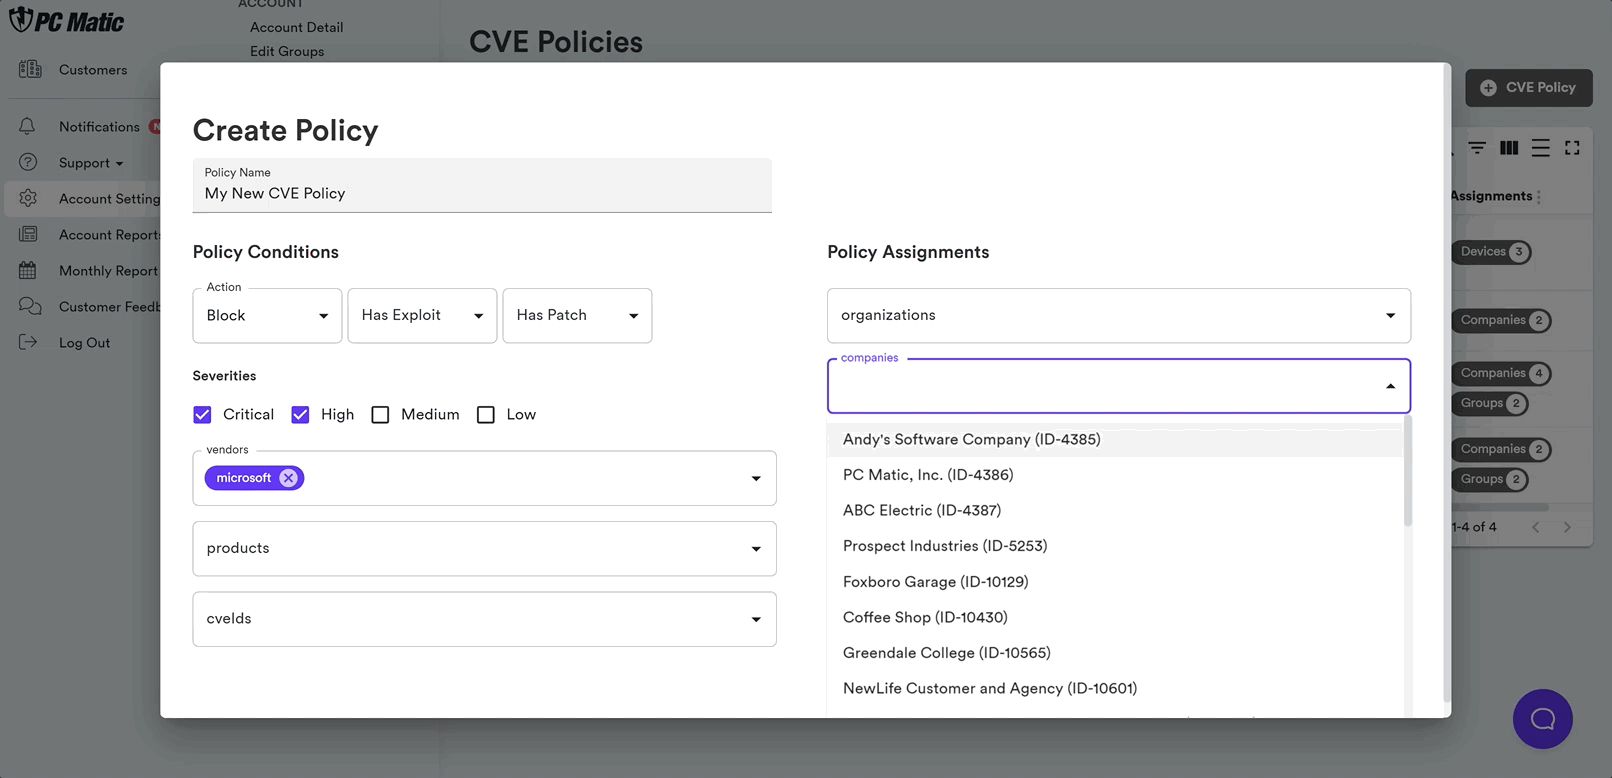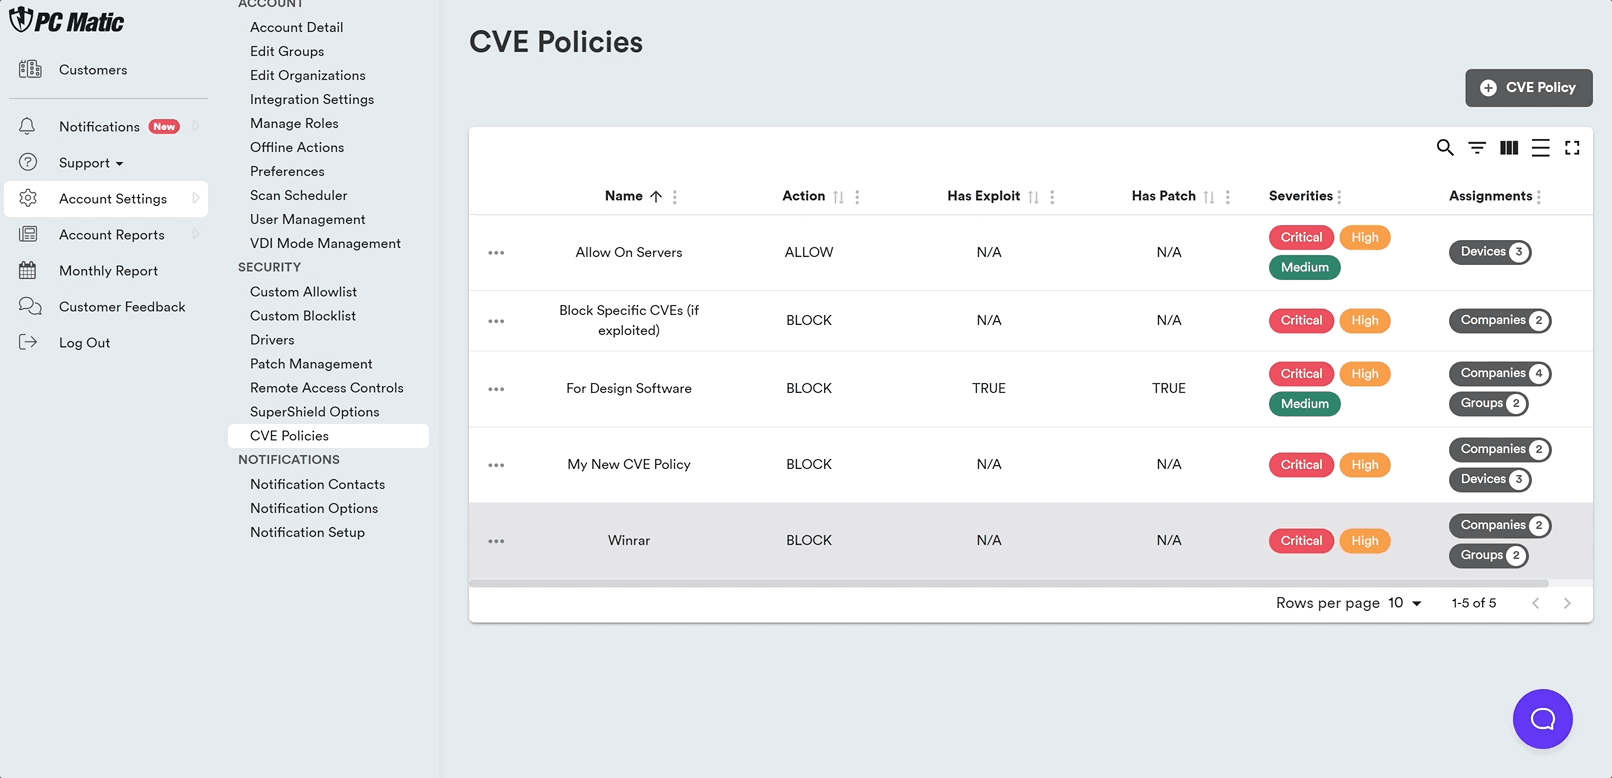
組織内の端末を定期的に診断し、脆弱性を含む実行ファイルを洗い出すことが可能
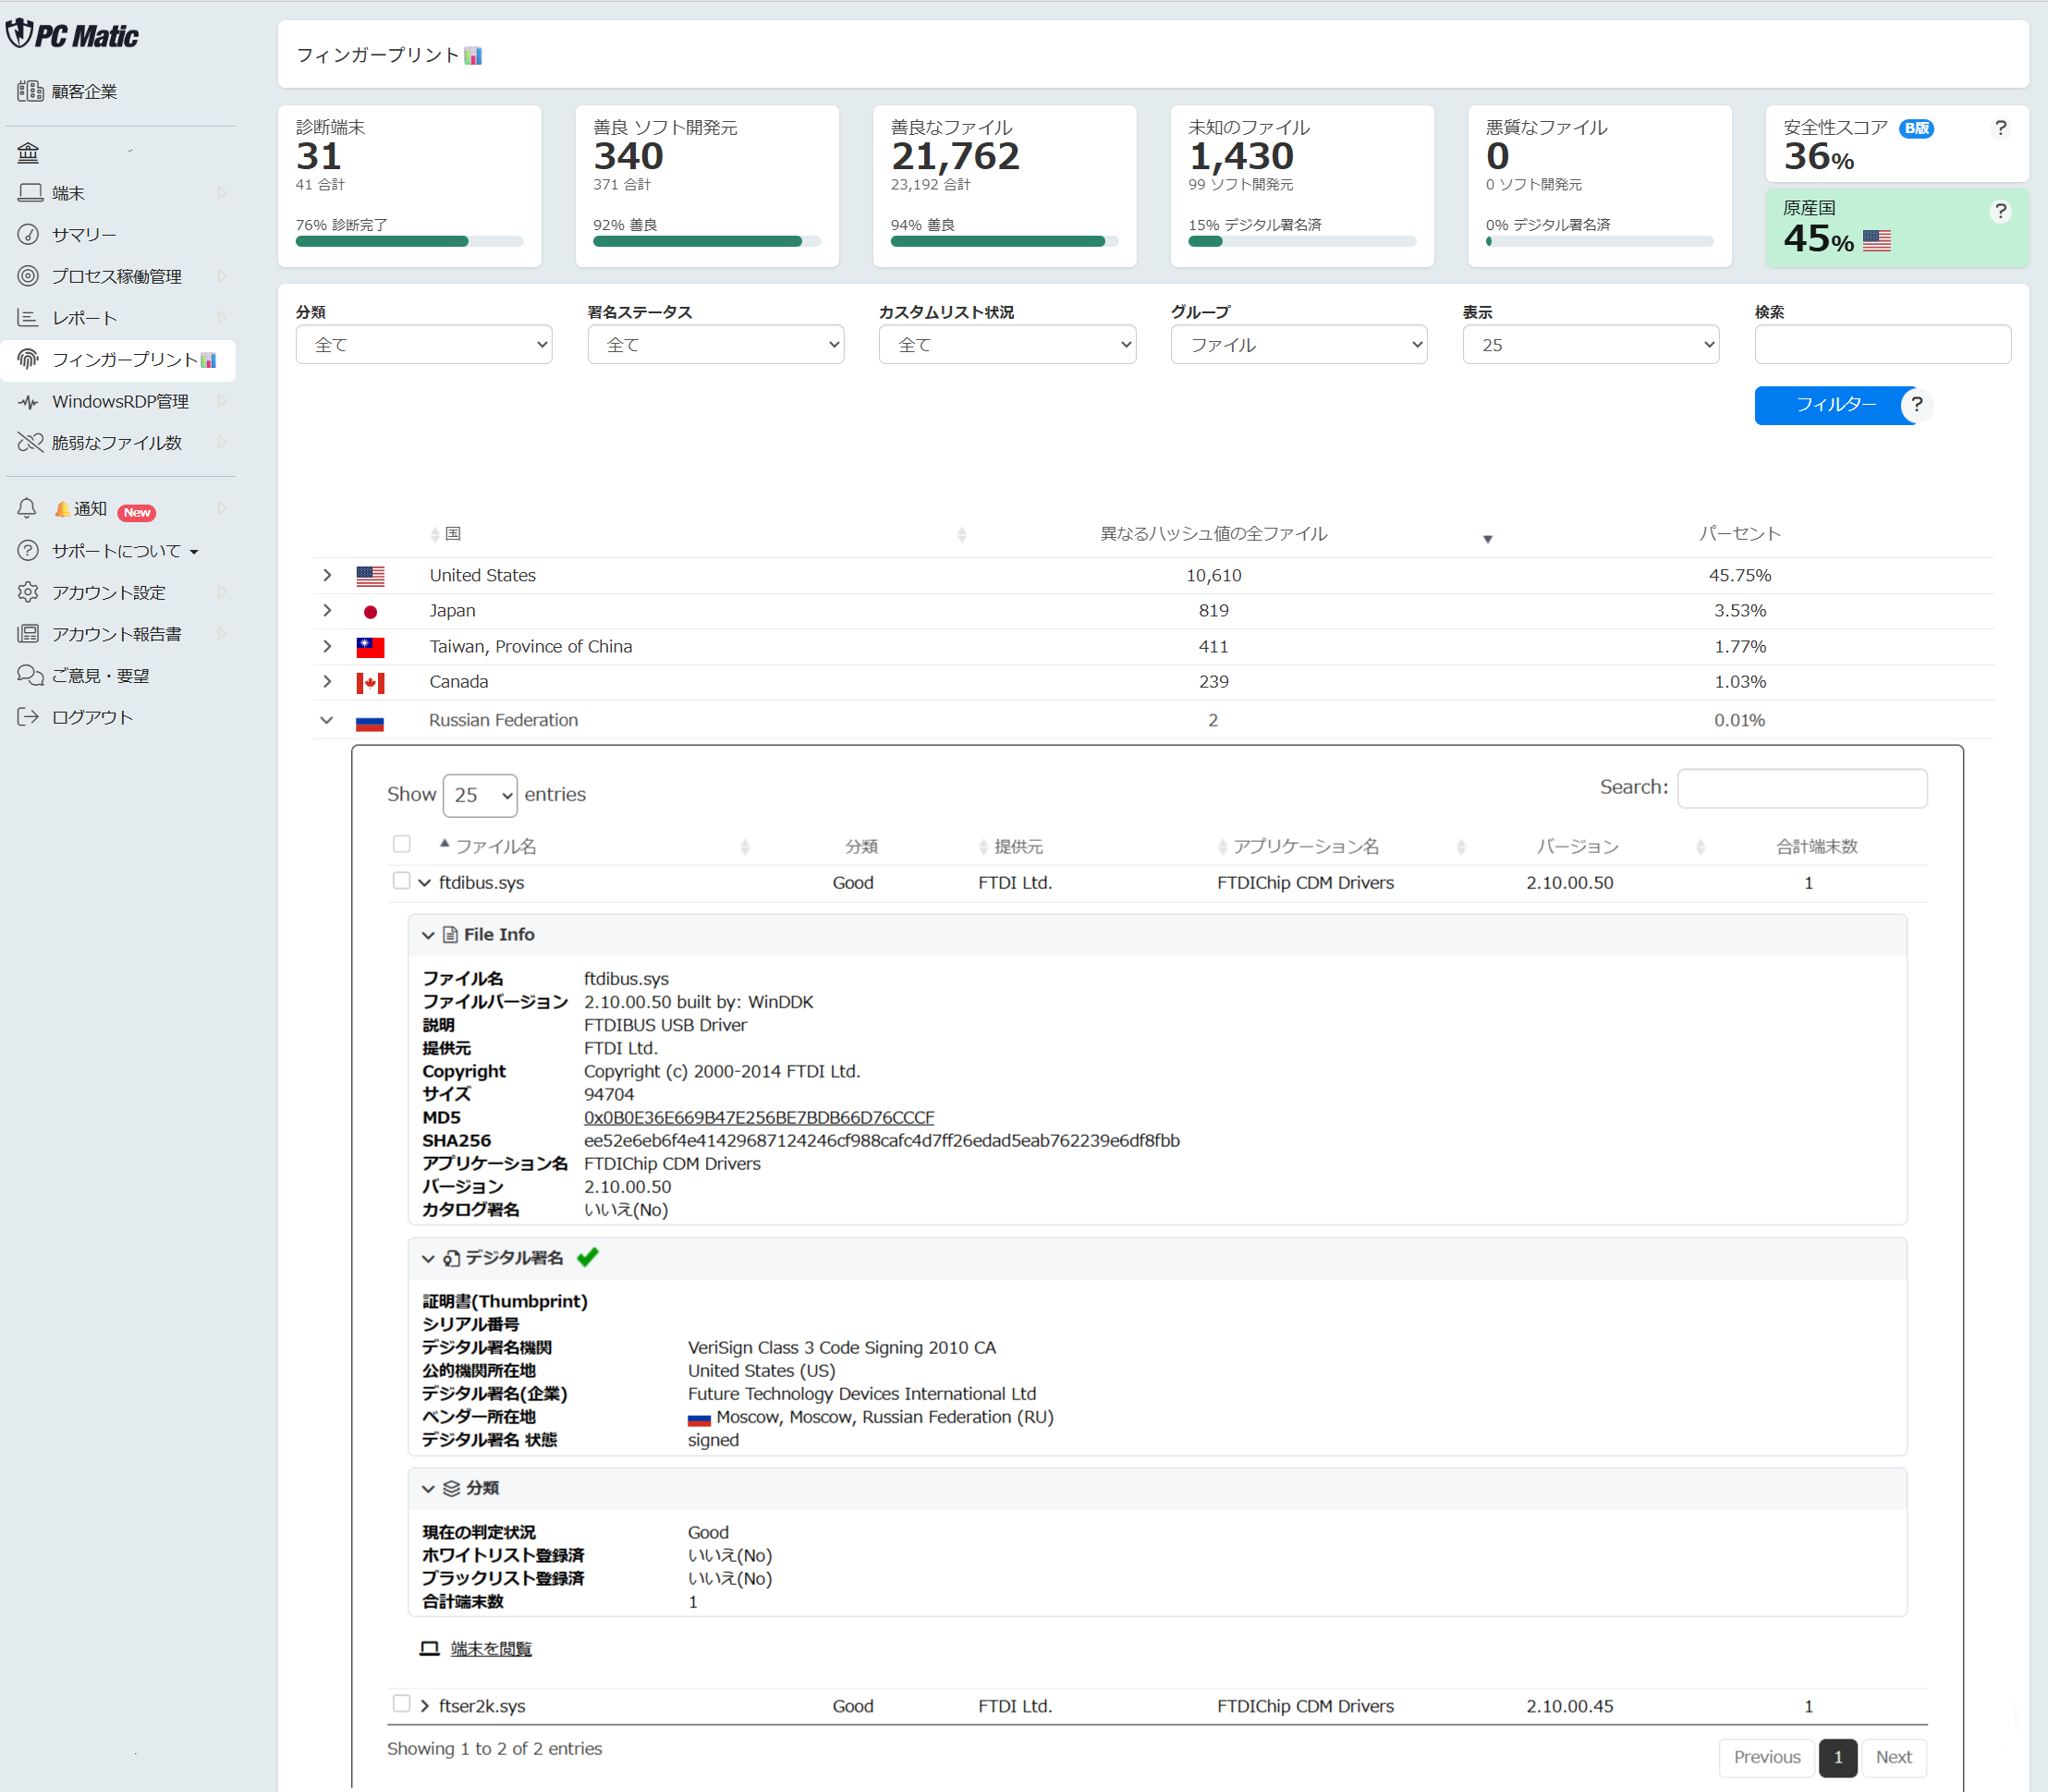
実行ファイルの生産国別一覧表示により、潜在的な脅威ハンティングが可能
国際的な政治対立がある国で開発された意外なアプリが検出される事も。
セキュリティ面で不安視されているWindows RDPではなく、オリジナルのリモートデスクトップ機能を管理者向けに搭載しています。キオスクに便利なゼロタッチ型と、端末利用者による許諾画面表示を利用シーン別に選択できます。
細やかなオプション設定により、LTE回線などの細い通信帯域でも利用可能としました。
膨大な数の端末を保守運用管理する際に大変便利な機能です。POS、デジタルサイネージ、キオスクに最適です。
管理対象端末へファイル送受信が可能で、保守作業を容易にします。
企業内プライバシーも担保されています。
管理対象端末へコマンドプロンプトを管理端末から実行させることが可能です。これにり現地を訪問することなく、ほぼすべての対応が可能になります。
 法人版 TOP