動作は安定してますか?
Windows 11 エクスプロイト保護 (Exploit Protection)
OSやソフトウェアの脆弱性(セキュリティの穴)を突く攻撃(エクスプロイト)からシステムやアプリを守るためのセキュリティ機能であり、Windows 11に標準実装されています。このエクスプロイト保護は、OSや個々のアプリに緩和手法を適用し、Windowsデバイスをエクスプロイトを利用するマルウェアから守ります。
【導入手順】
- Windows タスクバーの検索窓から「Windowsセキュリティ」と検索して、Windowsセキュリティアプリを開きます。
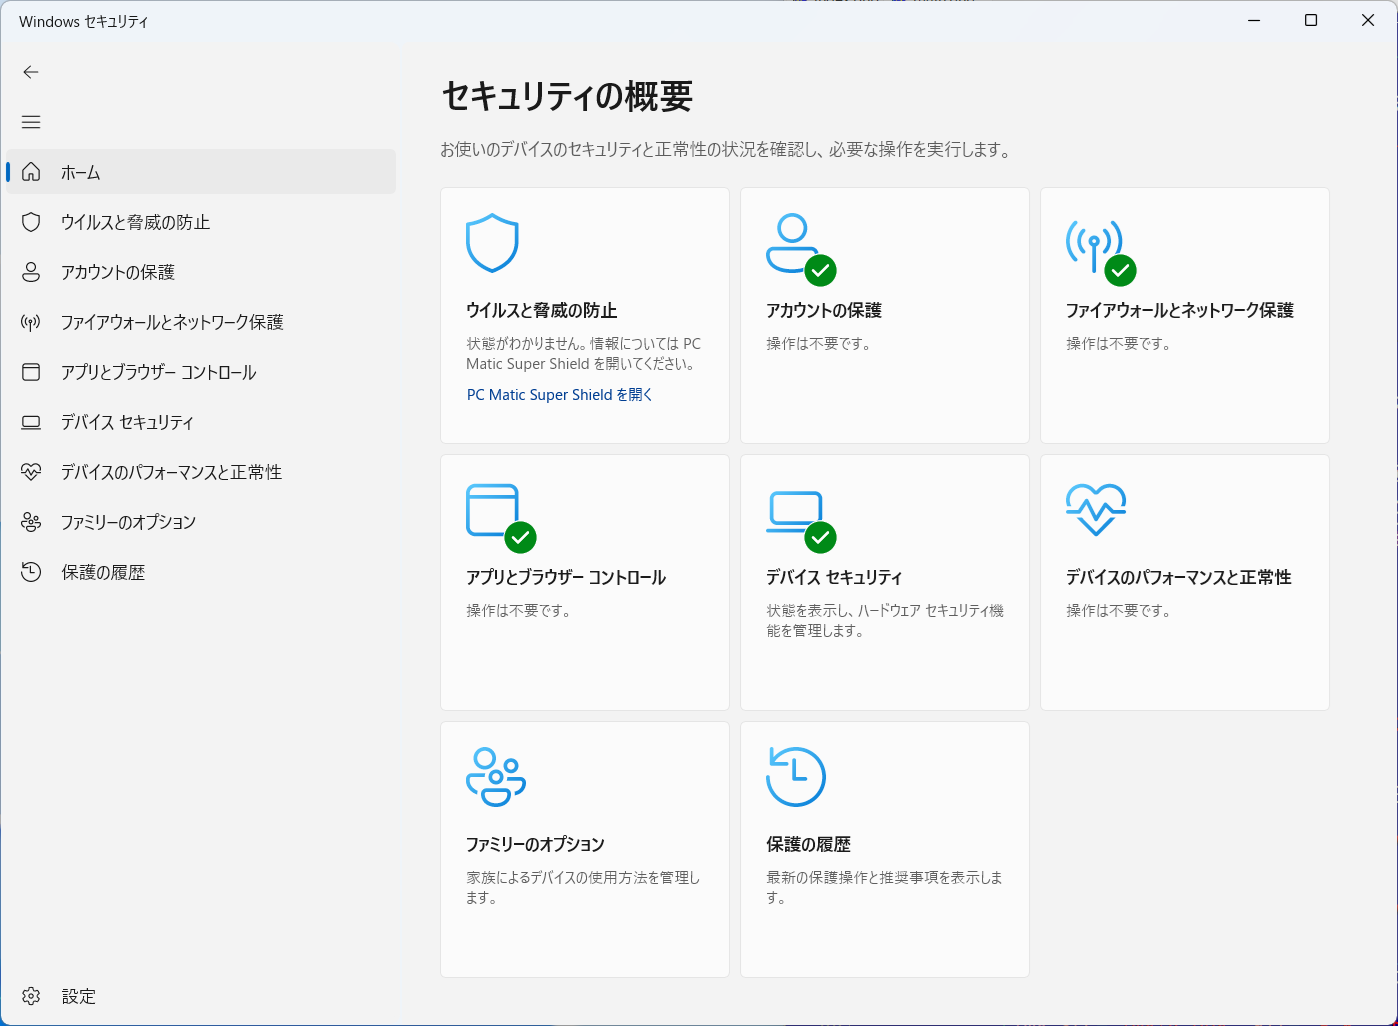
- 「アプリとブラウザー コントロール」を選択します。
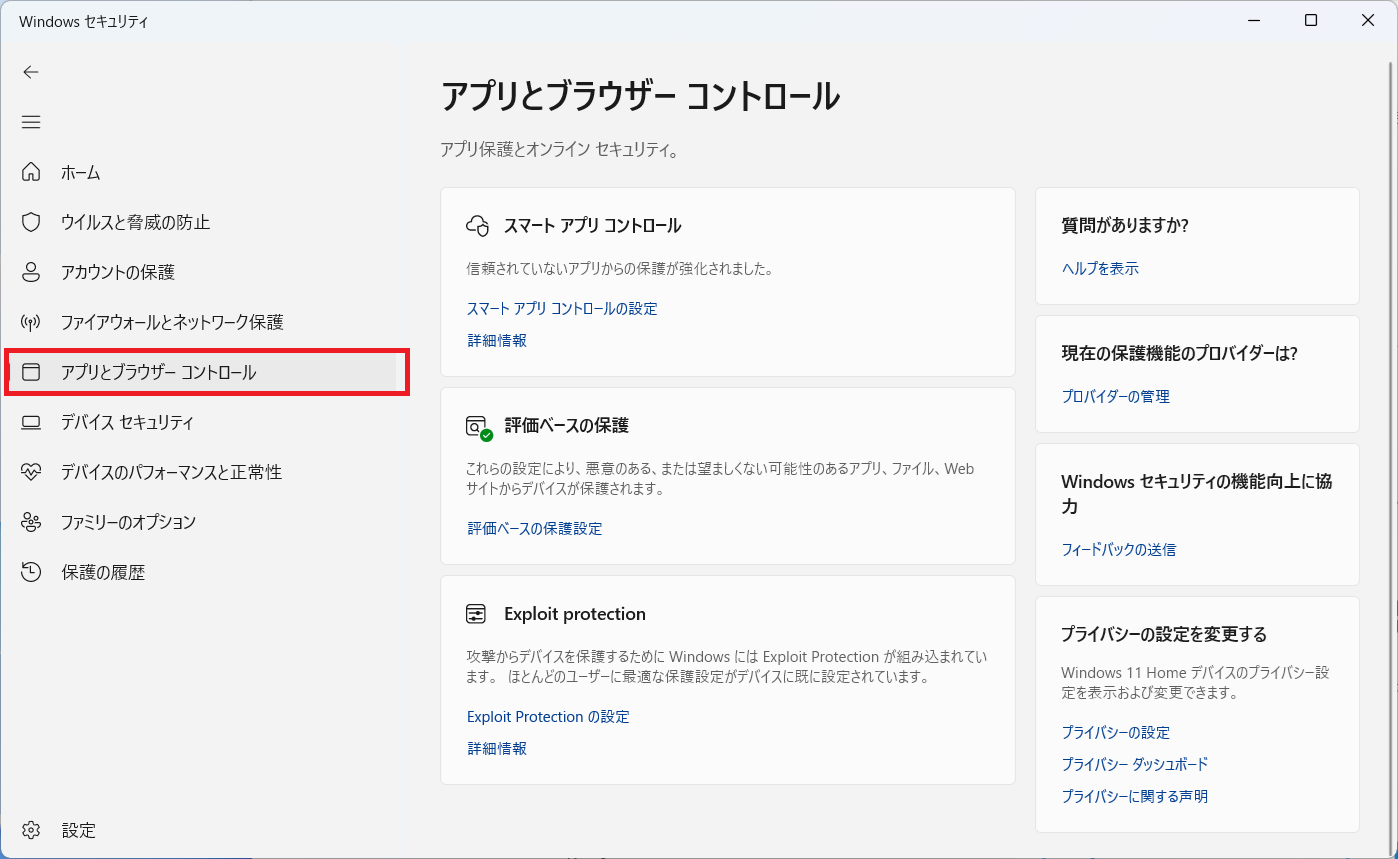
- 「Exploit Protection」を押します。
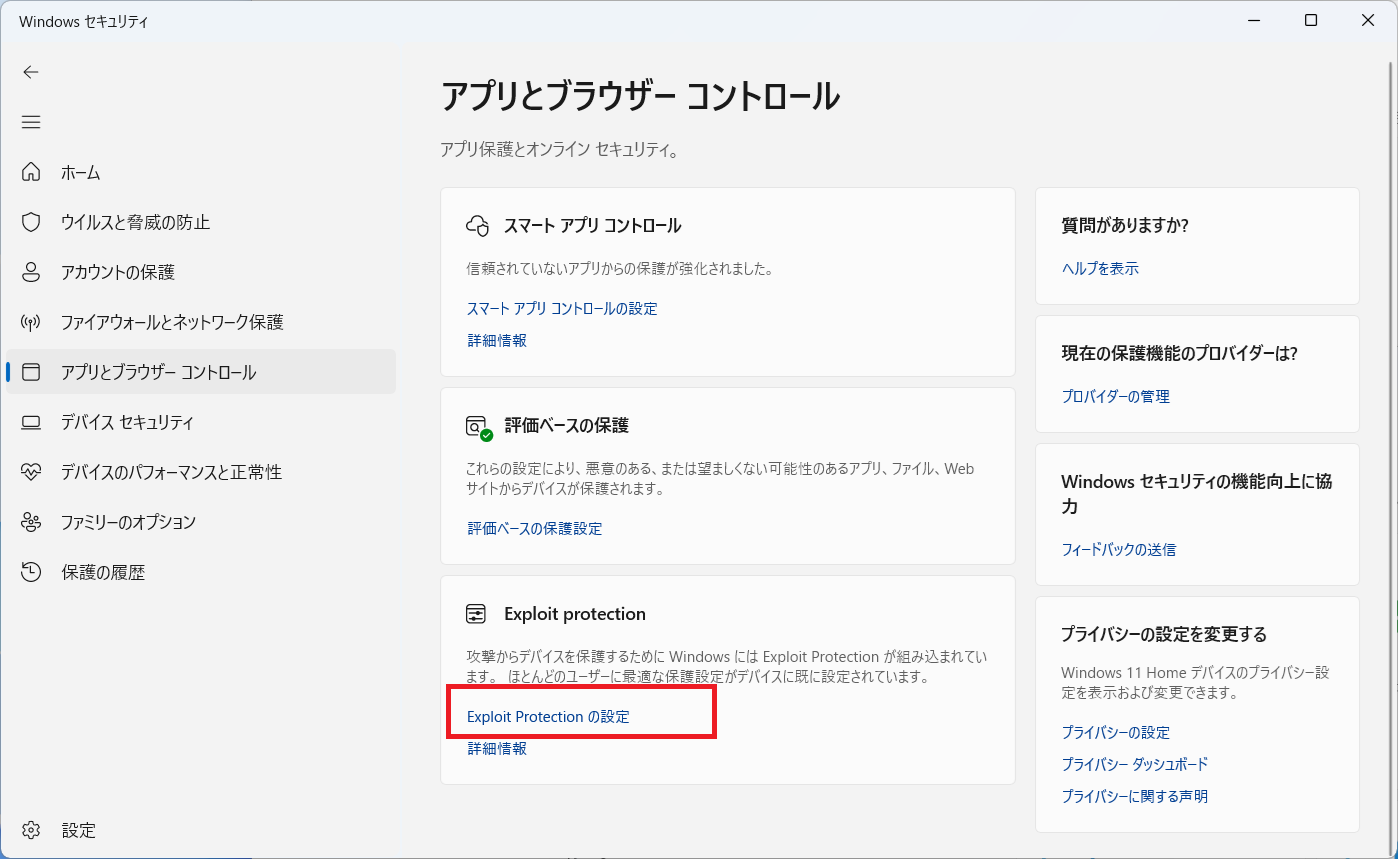
- 開いた画面にある全項目をプルダウンを「オン」に変更します。
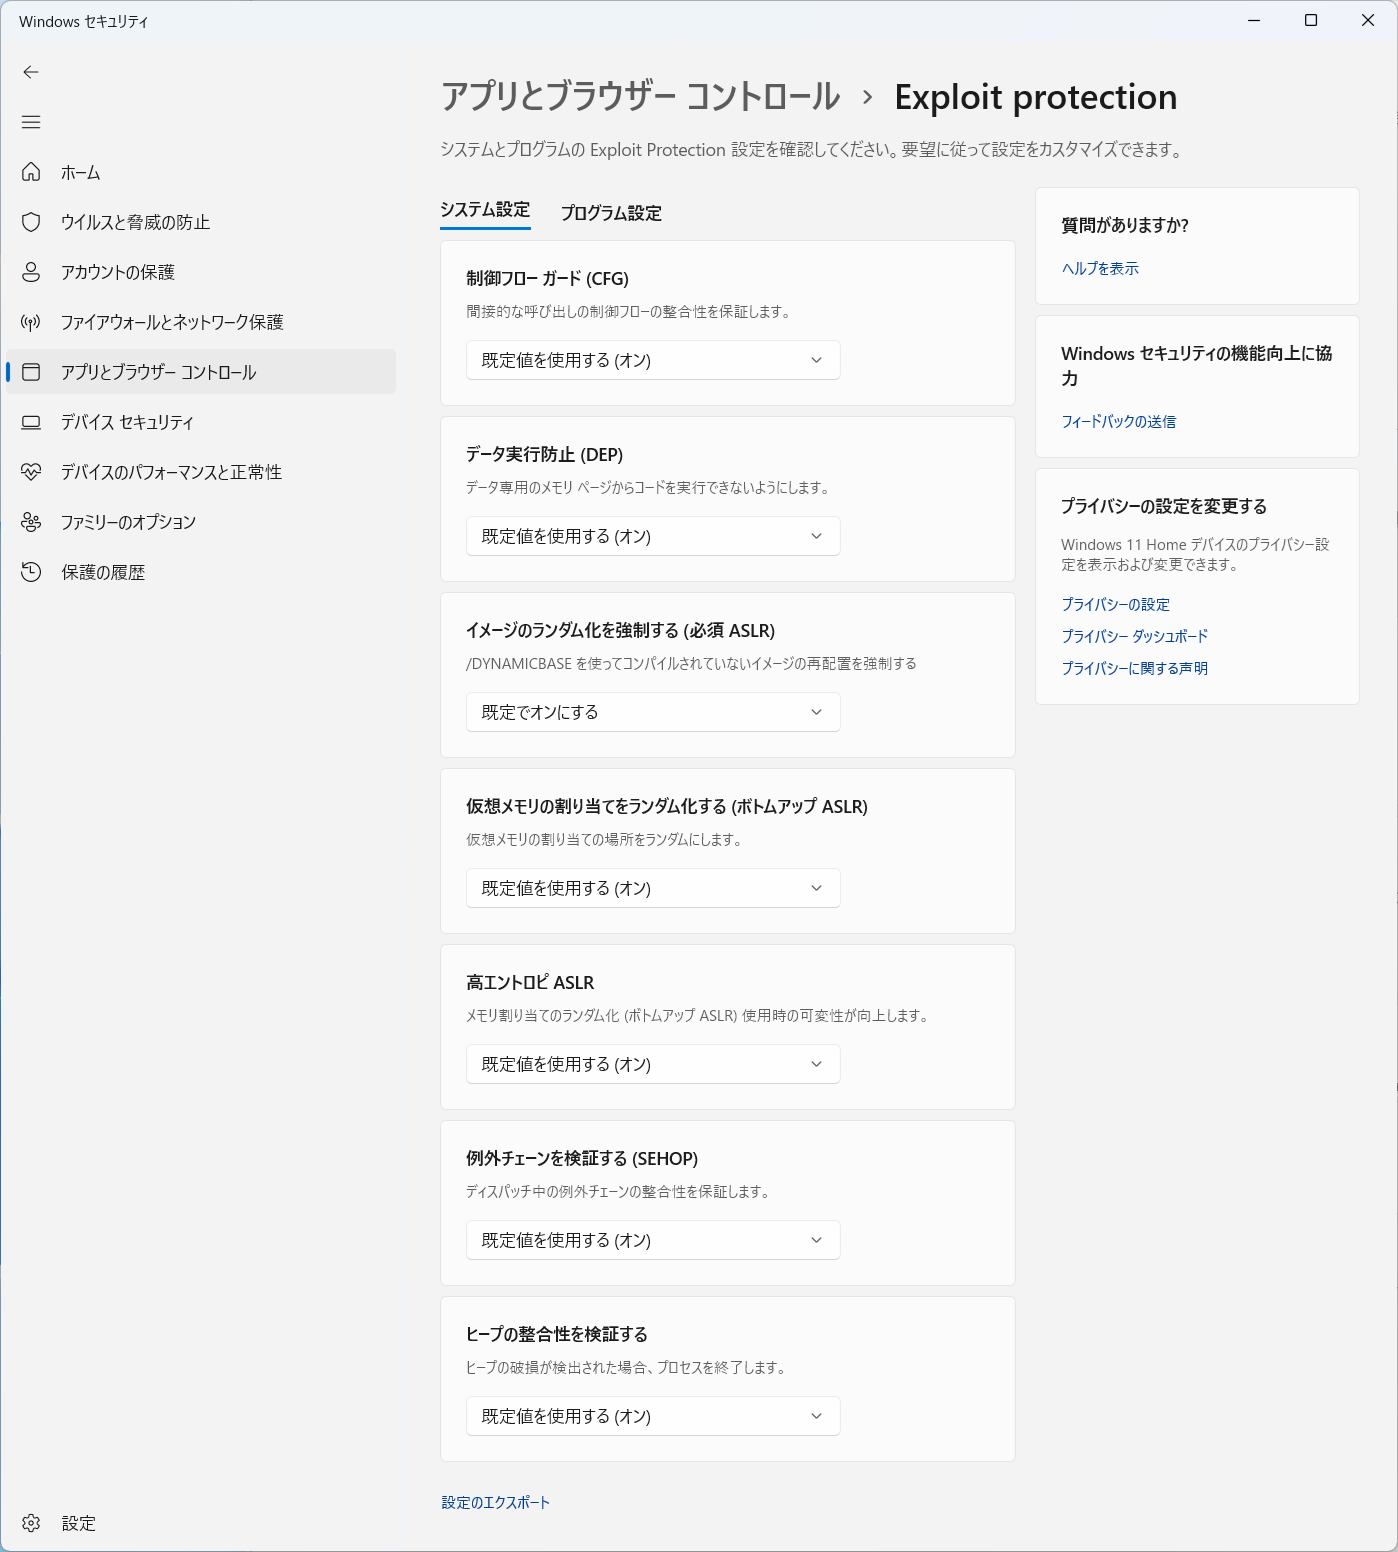
- パソコンを再起動し適用します。
【各機能の説明】
制御フローガード(CFG)
制御フローガード(CFG: Control Flow Guard)は、プログラムの実行順序(制御フロー)がメモリ破壊攻撃によって不正な場所へすり替えられるのを防ぎます。
DEPやASLRを突破しようとする高度な攻撃に対し、「今から呼び出そうとしている飛び先(関数のメモリアドレス)が、プログラム作成時に想定された正当な宛先か」をジャンプする直前に検証し、不正な場合は即座にプロセスを強制終了させます。
データ実行防止(DEP)
従来のメモリ破壊攻撃(バッファオーバーフローなど)では、入力欄などに異常に長いデータを送り込んでメモリをあふれさせ、本来は文字や数値などの「データ」を置く領域に悪意ある機械語(シェルコード)を紛れ込ませて実行させていました。
DEPは、メモリ領域を「データ専用(読み書きのみ)」と「プログラム専用(実行可能)」に厳格に分離します。CPUのハードウェア機能と連携し、データ専用領域にあるコードが実行されようとした瞬間にOSが検知してプロセスを強制終了させます。
イメージのランダム化を強制する(必須ASLR)
ASLRに対応していない古いプログラムやDLLに対しても、Windows側が強制的にメモリ上の配置アドレス(ベースアドレス)をランダム化する機能です。
仮想メモリの割り当てをランダム化する(ボトムアップASLR)
プログラムの実行中に動的に確保される作業用メモリ(ヒープやスタックなど)の開始アドレス(配置場所)を起動ごとにランダム化する機能です。
「必須 ASLR」がプログラム本体(.exe / .dll)の配置場所を動かすのに対し、ボトムアップ ASLR はプログラムが計算や一時データの保存に使うメモリ領域の割り当て位置をシャッフルします。
高エントロピ ASLR
高エントロピー ASLR(High-Entropy ASLR)は、64ビット版のアプリに対してメモリアドレスのランダム化の「振り幅(パターン数)」を劇的に拡大し、総当たりや大量データ投入によるメモリ位置の推測を事実上不可能にする機能です。
64ビットOSが持つ広大な仮想メモリ空間(Windows 10/11では最大128TB)をフル活用し、ランダム化の検索範囲を数GB規模から1TB規模(24ビット以上=1,600万通り以上)へと一気に広げます。広大な砂漠の中に針を1本落とすような状態になるため、メモリを埋め尽くす攻撃も偶然の的中も物理的に成立しなくなります。
例外チェーンを検証する (SEHOP)
プログラムがエラー(例外)を起こしたときに呼び出される「エラー処理の連絡網(例外チェーン)」を乗っ取る攻撃を防ぐ機能です。
DEPやASLRをすり抜けるために使われる代表的な手口である「SEH上書き攻撃(SEH Overwrite)」を無力化します。
SEHOPは、エラーが発生して例外ハンドラを実行する直前に、例外チェーン全体が壊されていないか「点呼(検証)」を行います。
攻撃者によってチェーンの途中が攻撃コードの住所に書き換えられていると、そこから先がつながらずOSの最終ハンドラにたどり着けなくなります。SEHOPはこの「終端に到達できない異常」を検知した瞬間にエラー処理の呼び出しを中止し、プロセスを強制終了させます。
ヒープの整合性を検証する
ログラムが実行中にデータを出し入れする作業用メモリ領域(ヒープ領域)の管理データが、メモリ破壊攻撃によって改ざんされていないかを監視し、異常が見つかった瞬間にアプリを即座に強制終了させるWindowsのセキュリティ機能です。
前述のの「SEHOP」がスタック領域(エラー処理の連絡網)を保護していたのに対し、この機能はヒープ領域(動的なデータ置き場)の改ざんを検知してブロックします。